
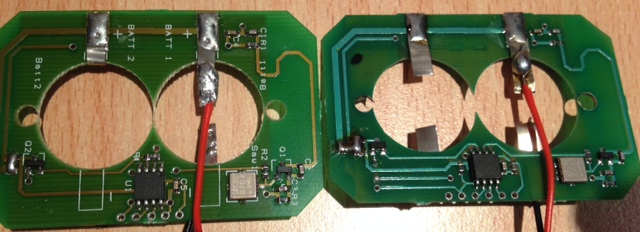
Некоторые системы защиты автомобилей примерно с 2001–2003 годов используют встроенный RFID‑тег внутри автомобильного ключа в качестве дополнительной меры безопасности против копирования ключей. Используя свой HackRF, ChiefTinker смог анализировать и декодировать данные активного RFID‑токена, используемого в автомобильном ключе. Он отмечает, что тот же анализ можно было бы выполнить и с помощью RTL‑SDR‑адаптера.
При подаче питания на RFID‑тег ChiefTinker заметил, что тег излучает короткую передачу каждые 5 секунд в диапазоне ISM на частоте 433,920 МГц. При более детальном рассмотрении он определил, что передаваемые данные кодируются простой амплитудной ключевой модуляцией включением/выключением (OOK). После импорта аудио в Audacity и небольшого очищения сигнала он смог ясно увидеть квадратную волну OOK, показывающую передаваемые двоичные данные.
Далее он проанализировал данные и сравнил бинарный вывод с двумя различными RFID‑ключами. По сравнению он смог определить, что тег просто передает уникальный серийный номер, который подвержен перехвату и атакам повторной передачи. После дальнейшей обработки он смог преобразовать переданный бинарный серийный номер в шестнадцатеричную форму, затем — в ASCII, чтобы найти уникальный серийный номер, который передается в десятичной форме.
Источник:


