
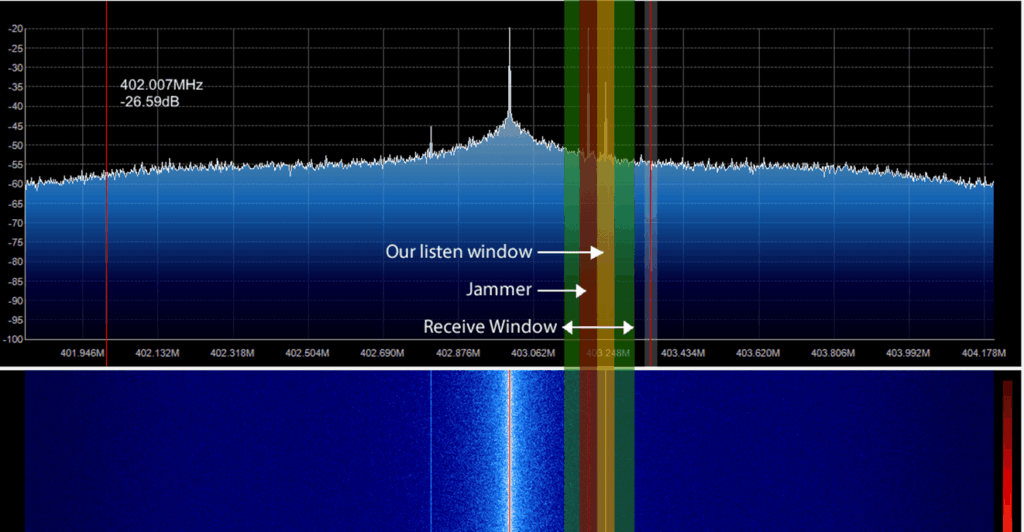
Некоторое время назад мы опубликовали статью о популярном устройстве Samy Kamkar под названием «RollJam», которое представляло собой самодельное устройство за 32 доллара, способное обходить беспроводные системы безопасности с переменным кодом, такие как те, что используются в современных автомобилях.
Исследователь беспроводной безопасности Эндрю Макферсон стал заинтересован в RollJam и теперь опубликовал запись, показывающую, как создать аналогичное устройство с использованием YardStickOne и RFcat — беспроводных инструментов. В своей статье Эндрю демонстрирует, как автоматизировать сторону повторной атаки с помощью Python-скрипта и двух устройств RFcat. Он также полно объясняет, как работают скользящие коды и как атаковать их с использованием техники CodeGrabbing/RollJam. Эндрю объясняет технику RollJam следующим образом:
- Цель припарковывает автомобиль и выходит из него; злоумышленник запускает глушитель, который препятствует получению кода от пульта
- Цель нажимает на пульт, автомобиль не запирается, и злоумышленник получает первое нажатие
- Цель повторно нажимает на пульт, и злоумышленник получает второе нажатие
- Злоумышленник затем отправляет первое нажатие, чтобы заблокировать автомобиль; автомобиль блокируется как обычно
- Цель считает, что всё в порядке, и продолжает свой день
- Злоумышленник затем отправляет второе нажатие автомобилю, разблокируя его
- Выгода.
- Цель возвращается к автомобилю, и пульт работает как обычно
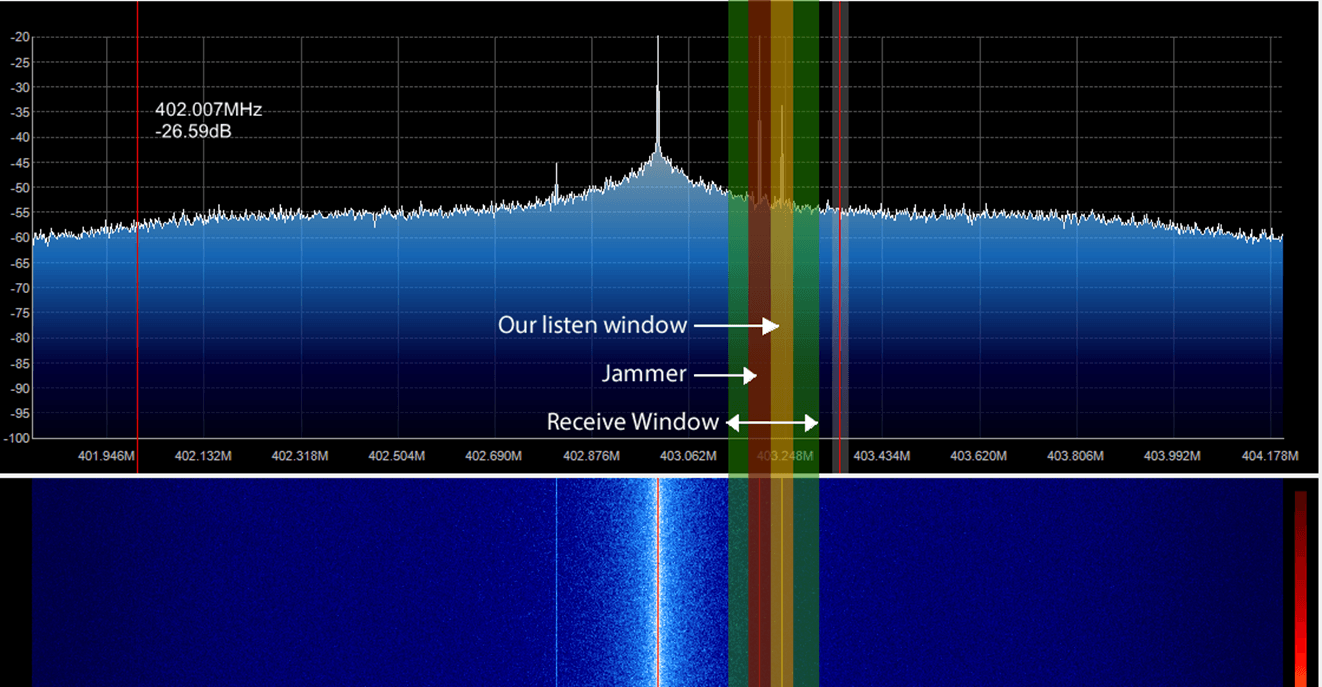
В приведённом ниже видео Эндрю использует SDR, чтобы помочь продемонстрировать атаку RollJam.
Источник:


