
Интернет вещей готов стать следующей большой тенденцией в технологиях. IoT состоит из множества сетевых устройств, таких как датчики и компьютеры, соединённых различными способами, например через беспроводные протоколы связи.
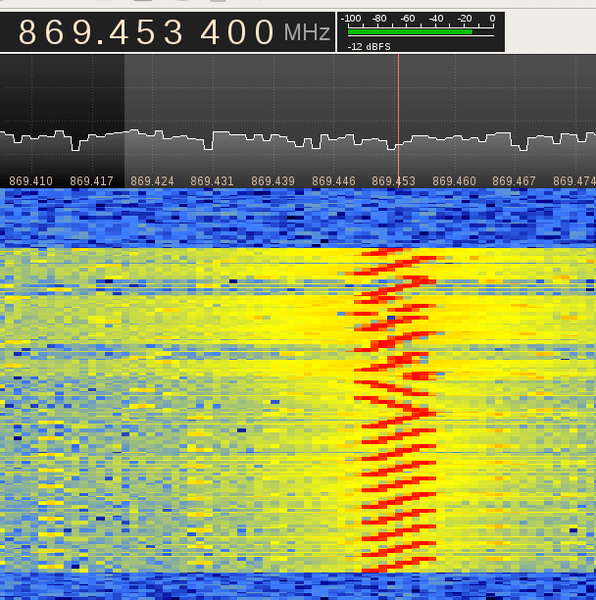
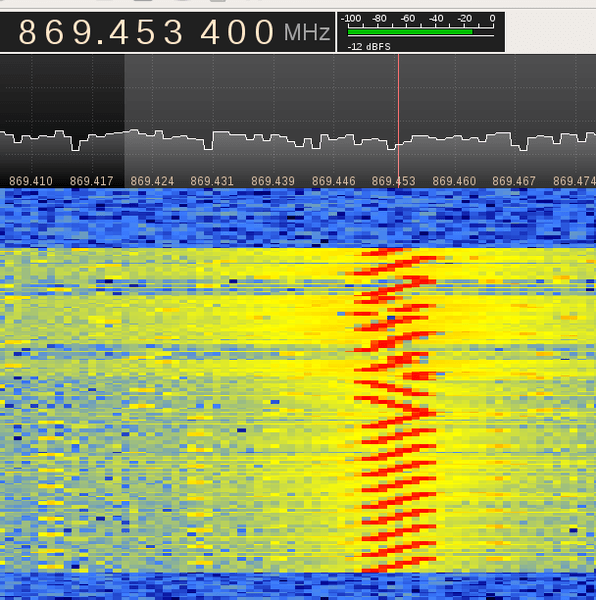
[LoRa] — это формат радиомодуляции, который обеспечивает большую дальность по сравнению с прямой модуляцией FSK. Это достигается сочетанием методов: используется техника спектра рассеивания под названием Chirp Spread Spectrum (CSS) и применяется коррекция ошибок по передаче (в сочетании с whitening и interleaving).
На хакерспейсе RevSpace хакер-аппаратник по имени bertrik работает с его RTL-SDR, чтобы попытаться провести обратную инженерию протокола LoRa. Его цель — сделать так, чтобы любой мог принимать и декодировать сигналы LoRa без необходимости покупки специального оборудования, поддерживающего модуляцию. Работа по обратной инженерии ещё не завершена, но bertrik уже определил многие части протокола, глядя на сигналы в Audacity. Он также пишет, что в настоящее время доступен готовый декодер LoRa для sdrangelove, Linux-ориентированного SDR-приёмника, аналогичного GQRX и SDR#.
Возможно, вам также будет интересно наше прошлое сообщение о том, как протокол беспроводной сети Z-Wave был взломан с использованием HackRF.
Источник:


