
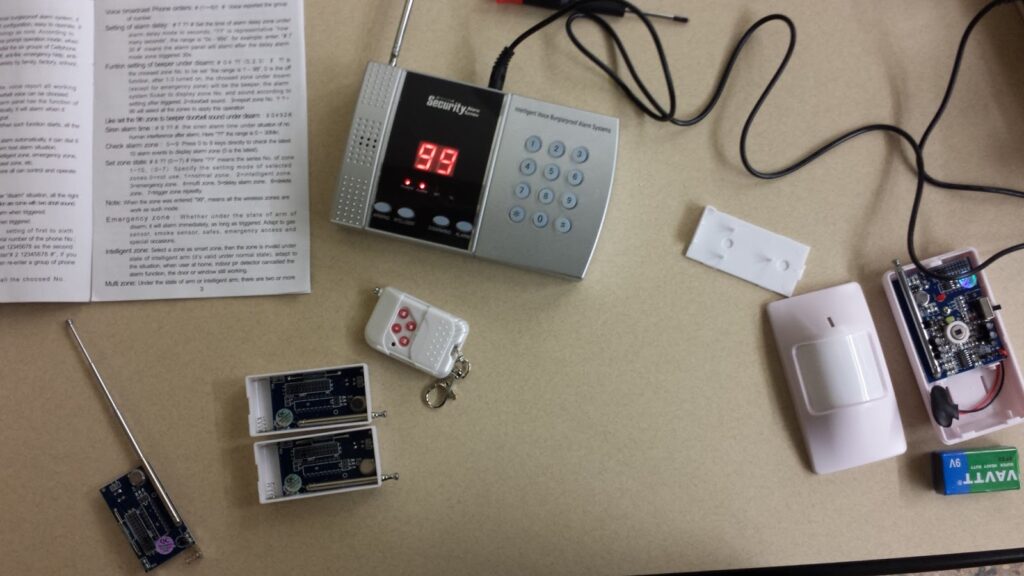
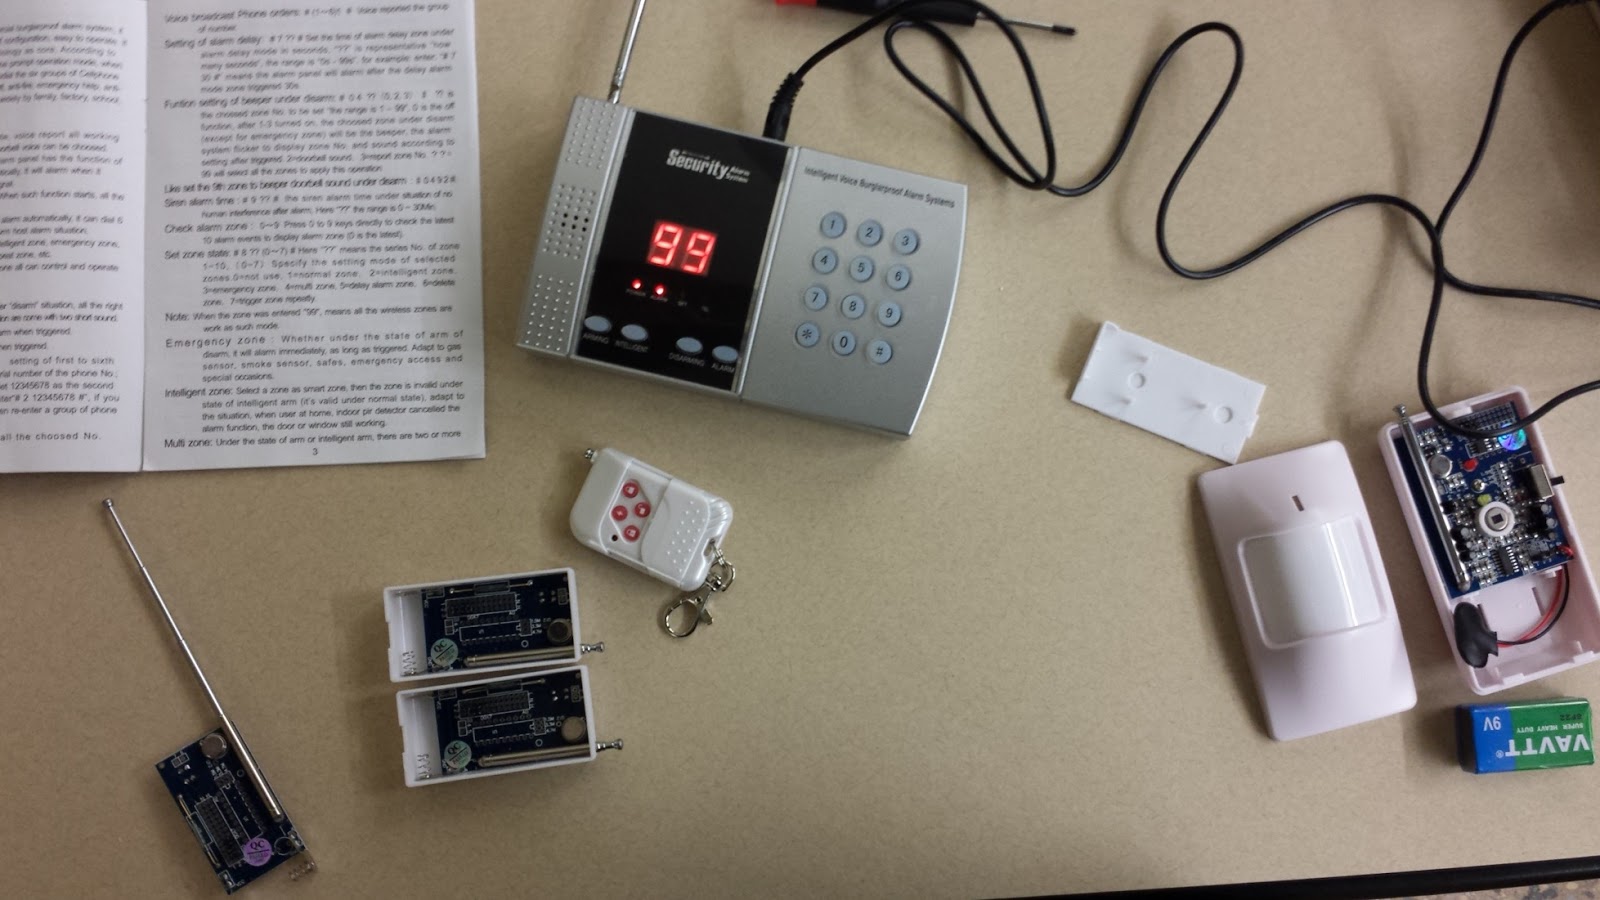
Еще в 2014 году автор boredhackerblog.blogspot.com выполнил выпускную работу по курсу беспроводной безопасности на тему взлома домашних систем сигнализации. Его доклад назывался «Как мы взломали ваш дом». В своих исследованиях автор использовал как RTL-SDR, так и простой беспроводной передатчик RFcat и выполнил простую повторную атаку на дешевую систему сигнализации за 50 долларов. Его подход к обратному проектированию сигнализации заключался в следующем:
- Узнайте частоту устройства и прослушайте её с помощью RTL-SDR и SDR#.
- Запишите сигнал и визуально исследуйте форму волны в Audacity.
- Найдите сведения о компонентах системы и определите тип кодирования (например, ASK/OOK)
- Определите битовую последовательность и скорость передачи данных (baud rate).
- Программируйте RFcat на отправку той же двоичной строки деактивации.
И снова подобные исследования показывают, что дешевые домашние системы сигнализации буквально не имеют защиты от беспроводных атак. В предыдущем посте мы также показали, как популярная беспроводная сигнализация Simplisafe может быть деактивирована аналогичным образом.
Источник:


