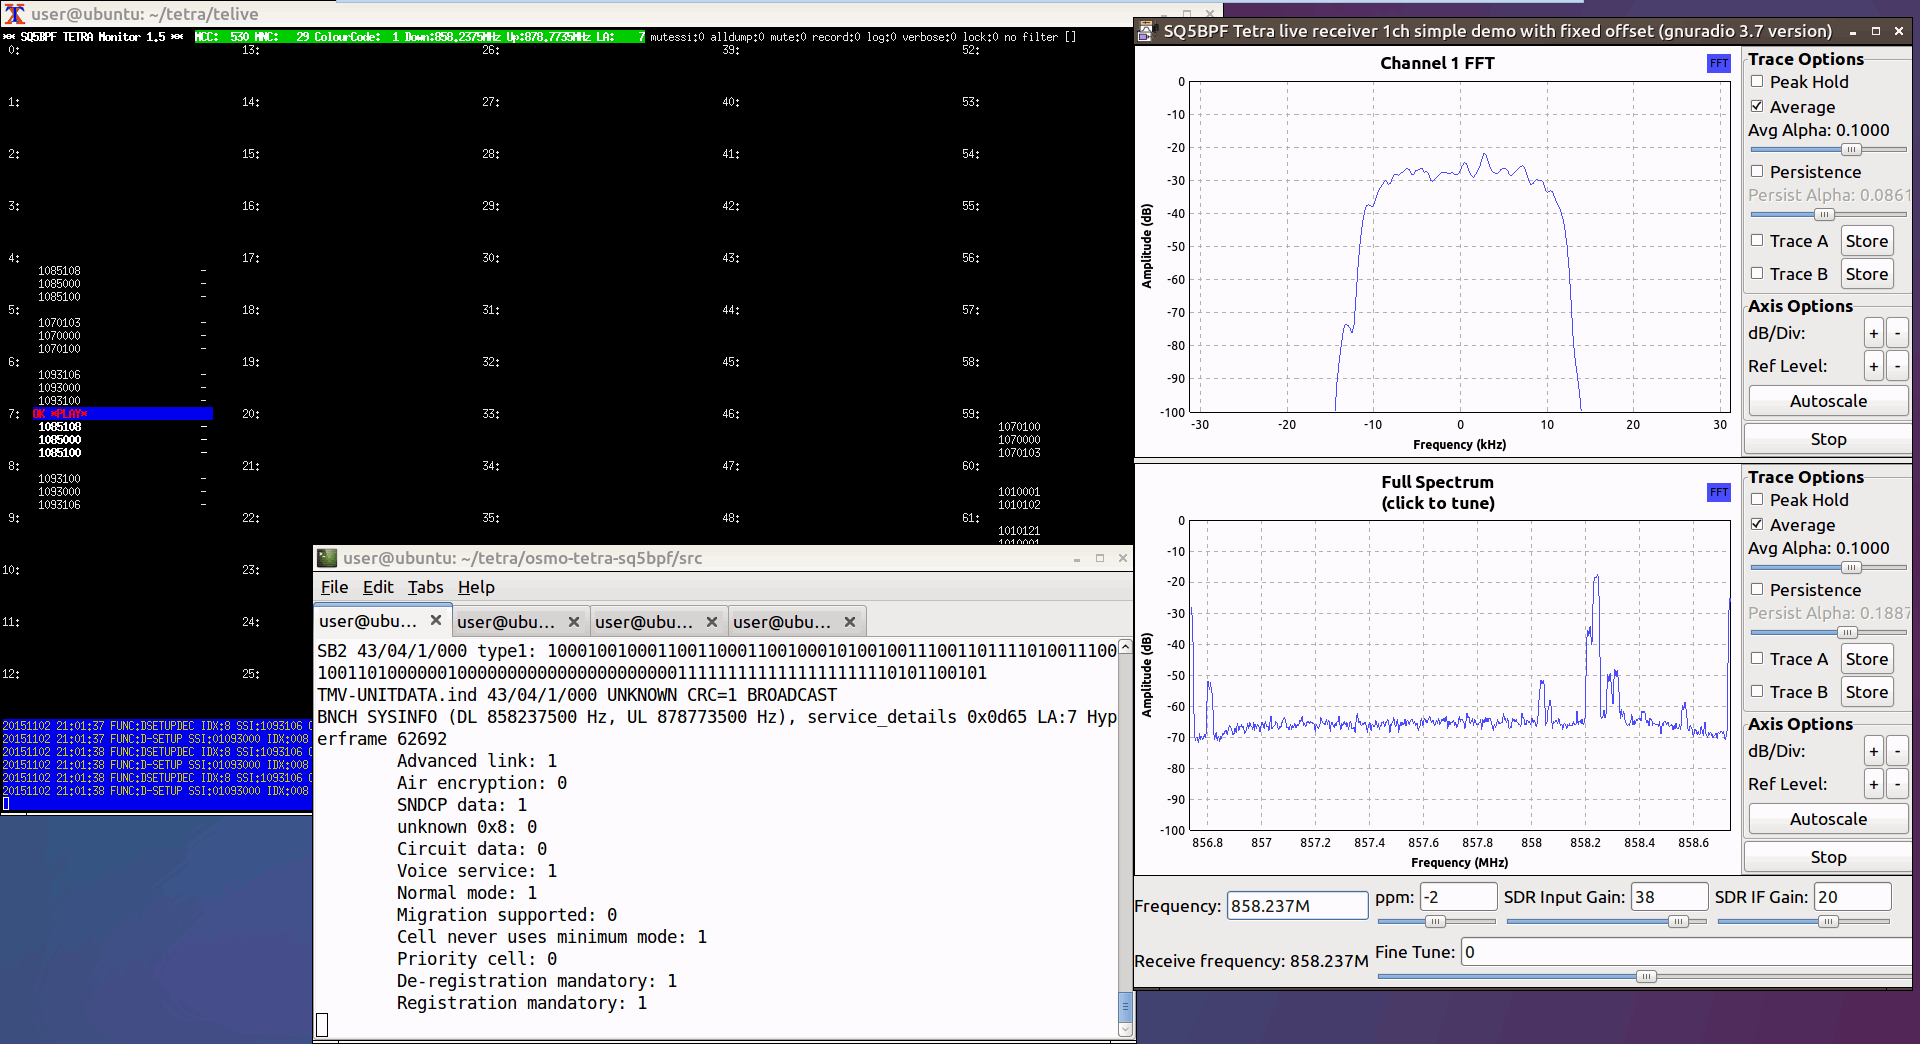
На GitHub su4am опубликовал форк известного декодера TETRA osmo-tetra-sq5bpf, который интегрирует поддержку шифра TEA1 на основе CVE-2022-24402. В 2023 году мы впервые опубликовали информацию о выявлении уязвимости TEA1 в TETRA. Команда исследователей безопасности Midnight Blue обнаружила эту уязвимость в рамках своего исследования TETRA:BURST. В ходе исследования было установлено, что ошибка в планировании ключей уменьшает эффективное пространство ключей с невозможного для перебора 2^80 до 2^32, что достаточно мало, чтобы перебрать за несколько минут на обычном GPU. Этот форк объединяет декодер TETRA osmo-tetra-sq5bpf с библиотекой TETRA_crypto от Midnight Blue, так что восстановленные 32-битные ключи применяются на лету к зашифрованным голосовым всплескам непосредственно внутри декодера.
Важно отметить, что форк сам по себе не взламывает ключи. Декодер tetra-rx выводит кортежи “кандидатов на восстановление ключа” из эфира, которые затем подаются в отдельный инструмент для GPU (teatime от SQ5BPF) для фактического перебора уменьшенного пространства ключей. Восстановленные ключи добавляются в файл ключей и загружаются в реальном времени, так что расшифровка начинается на следующем всплеске без перезапуска конвейера. Форк также добавляет выход TRA с двойным сокетом, позволяя одновременно мониторить расшифрованный и незашифрованный трафик с помощью двух экземпляров telive-2.
Мы хотим предупредить, что перехват или расшифровка коммуникаций, на которые у вас нет разрешения, является незаконным в большинстве стран.