
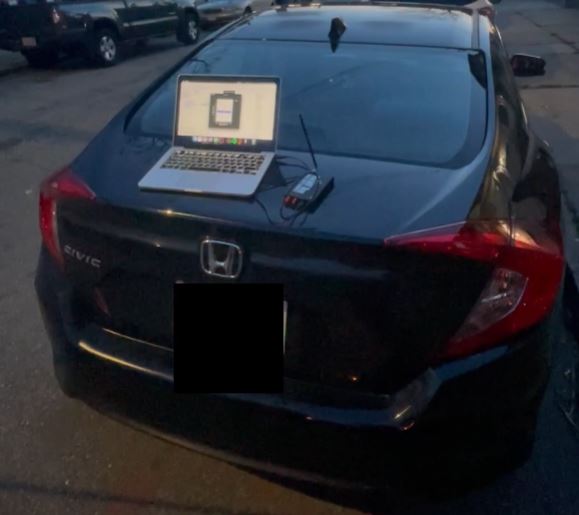
Несколько месяцев назад студент университета Ayyappan Rajesh и HackingIntoYourHeart сообщили об уязвимости кибербезопасности CVE-2022-27254. Эта уязвимость демонстрирует, насколько небезопасна удаленная система бесключевого доступа к замкам на различных моделях Honda, и как она легко подвержена очень простым беспроводным повторным атакам. Повторная атака — это когда беспроводной сигнал, такой как сигнал разблокировки двери, записывается, а затем воспроизводится позднее с помощью устройства типа HackRF SDR.
Большинство автопроизводителей внедряют защиту по скользящему коду (rolling code) в свои беспроводные ключи, что значительно усложняет реализацию повторных атак. Однако, похоже, что у Honda Civic моделей (LX, EX, EX-L, Touring, Si, Type R) выпуска 2016–2020 годов отсутствует защита по скользящему коду:
Это доказательство концепции для CVE-2022-27254, в котором удаленная система бесключевого доступа на различных автомобилях Honda отправляет одинаковый незашифрованный RF-сигнал для каждой операции: открытие двери, закрытие двери, открытие багажника и дистанционный запуск (если применимо). Это позволяет злоумышленнику перехватить запрос и выполнить повторную атаку.
На видео на странице демонстрации на GitHub показано, как ноутбук с потоком GNU Radio и HackRF SDR используется для запуска двигателя Honda Civic и запирания/разблокирования дверей.
Различные новостные агентства сообщили об этом сюжете: «The Record» и bleepingcomputer обратились к Honda за комментариями. Пресс-секретарь Honda Крис Мартин ответил, что это «не новое открытие» и «не требует дополнительного освещения в новостях», добавив, что «устаревшие технологии, используемые несколькими автопроизводителями» могут быть уязвимы для «решительных и очень технологически продвинутых воров». Мартин также отметил, что Honda на данный момент не планирует обновлять свои автомобили, чтобы исправить эту уязвимость.

Ранее мы видели аналогичные взломы автомобилей, но они в основном представляли собой более продвинутые техники, направленные на обход защиты по скользящему коду, и их было трудно реально применить на практике реальными преступниками. Эта уязвимость Honda означает, что взломать Honda Civic может быть чрезвычайно простой задачей, доступной почти каждому, у кого есть ноутбук и HackRF. Возможно, что HackRF и ноутбук вовсе не требуются. Простой RTL-SDR и Raspberry Pi с бесплатным программным обеспечением RPiTX может быть достаточно, чтобы выполнить эту атаку менее чем за 100 долларов.
Более подробную информацию об этой уязвимости можно найти на странице проекта HackingIntoYourHeart на GitHub. Он пишет:
Запись команды «unlock» с целевого устройства и повторная передача (это работает на большинстве, если не на всех, брелоках FOB, выпускаемых Honda) позволит мне разблокировать транспортное средство в любое время, и на этом всё вовсе не заканчивается. Кроме того, помимо возможности запускать двигатель через запись «remote start», кажется возможным (через «Smart Key» Honda, который использует FSK) демодулировать любую команду, отредактировать её и повторно передавать, чтобы заставить целевой автомобиль выполнять любые ваши пожелания.
Источник:


