
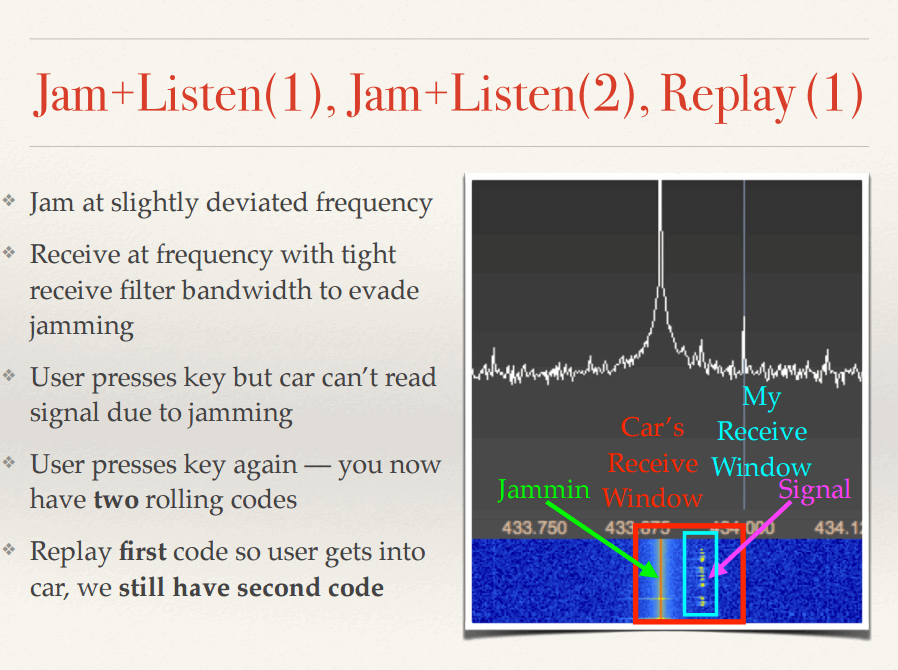
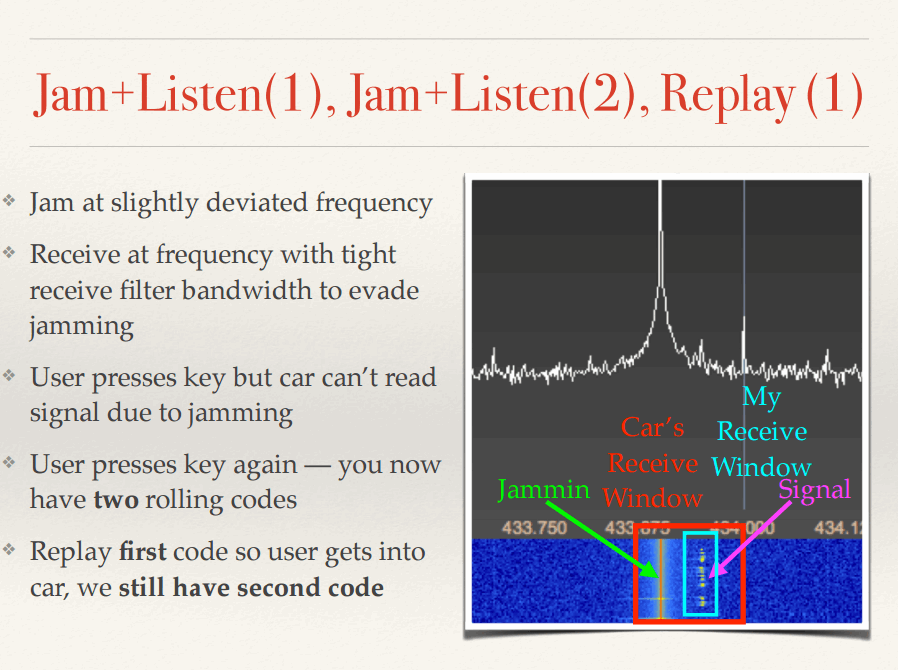
На своём блоге hackaday.io Гонсало Неспрал описал свой опыт в воссоздании ныне известной недорогой атаки Rolljam Сэми Камкара. Атака Rolljam позволяет злоумышленнику взломать автомобиль, обходя защиту с постоянно меняющимся кодом, предлагаемую беспроводными брелками. На Defcon 2015, конференции по информационной безопасности, Сэми Камкар представил метод создания устройства Rolljam стоимостью всего 32 доллара, которое состояло из двух 433 МГц трансиверов, управляемых Arduino.
В своей версии Гонсало удалось воссоздать атаку, используя Yardstick One и RTL-SDR. RTL-SDR принимает сигнал, в то время как Yardstick One выполняет глушение и повторную передачу.
Теоретически применение этой атаки в реальной ситуации было бы затруднительным из-за необходимости правильно глушить и принимать сигнал брелка, что может оказаться затруднительным в неконтролируемой среде. Однако ранее сообщалось о случаях, когда преступники проникали в дорогие автомобили с помощью беспроводных устройств, и это могло бы быть одним из таких методов атаки.
[Впервые замечено на Hackaday]
Источник:


