
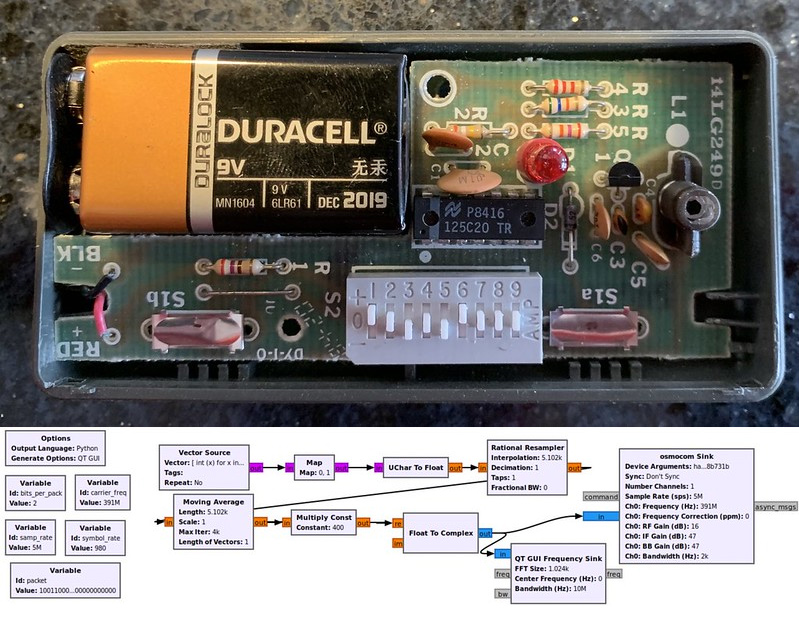
В доме своего детства Максвелл Дулин обнаружил, что его гаражные ворота управляются 30-летней системой под названием «Sears Craftsman 139.53708 Garage Door Remote». Увлекаясь SDR-ами, Максвелл решил проверить, сможет ли он провести обратную разработку пульта с помощью своего HackRF.
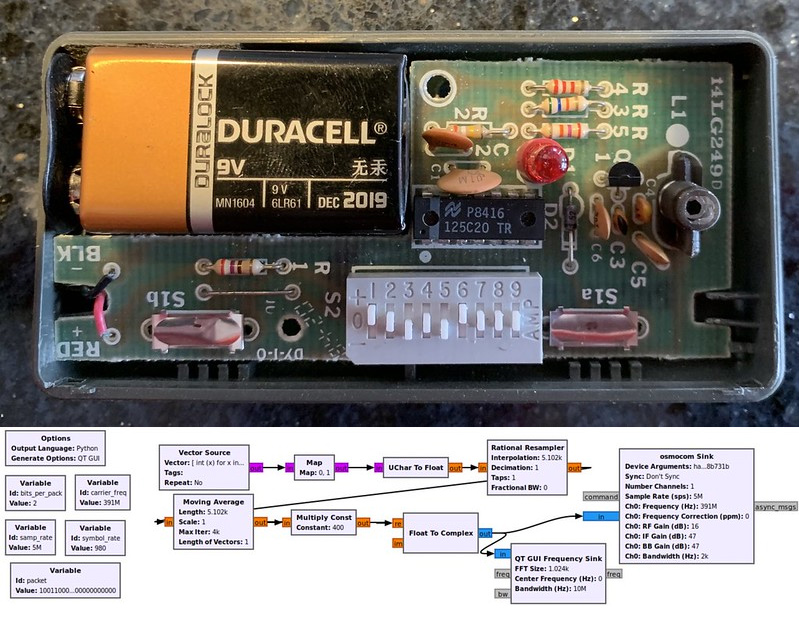
Его первые шаги заключались в поиске частоты, которая оказалась активной на 390 МГц. Затем он перешёл к анализу сигнала с помощью Inspectrum, обнаружив модуляцию OOK, после чего двинулся к бинарным управляющим строкам. Одним из факторов, помогающих в обратной разработке, было использование 9-битных DIP-переключателей на пульте, которые настраивают код безопасности, открывающий конкретную дверь; это позволило ему контролировать передаваемые биты и определить, какие биты используются для кода безопасности. С помощью этого и небольшого кода GNU Radio он смог воспроизвести сигнал и передать его с помощью своего HackRF.
Наконец Максвелл хотел узнать, насколько эта дверь уязвима к атаке методом перебора, которая просто передает каждый возможный код безопасности. В ходе некоторых расчетов он обнаружил, что перебор всех возможных кодов безопасности в 9-битном диапазоне поиска занял бы всего 104 минуты, чтобы открыть любой гараж с использованием этого привода.
Источник:


