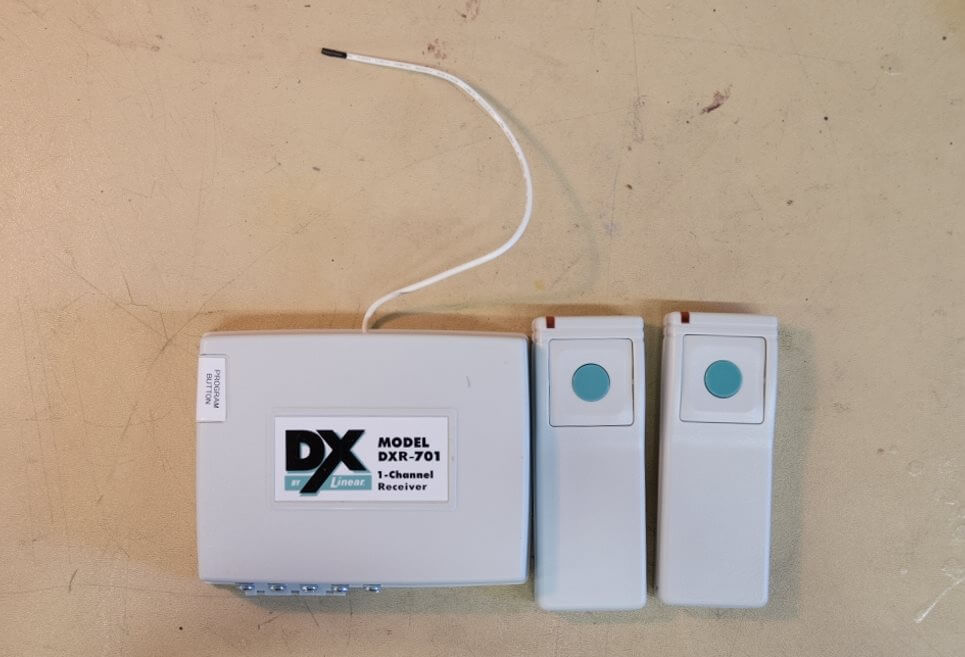
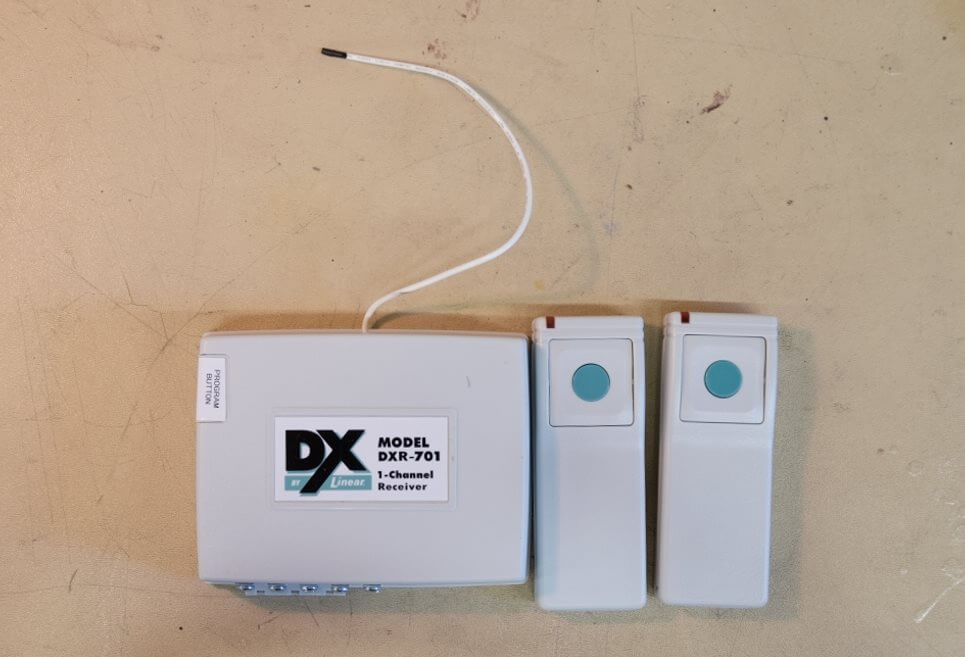
Сотрудники компании Duo, занимающейся сетевой информационной безопасностью, недавно заинтересовались, когда обнаружили, что их офисная система дверей на основе пропускной карты имела беспроводной пульт, который приемная служба использовала для разблокирования и запирания двери. Устройство было магнитным замком DX модели, созданным компанией Linear.
После того как они записали на устройстве идентификатор FCC, они определили, что рабочая частота составляет 315 МГц. В документации выяснилось, что каждое беспроводное устройство DX кодируется уникальным кодом, который задаётся на заводе. Только пульты с правильно запрограммированным кодом могут открыть дверь.
Первая атака, которую они попробовали, была простой атакой повторной передачи. Они использовали HackRF для записи сигнала и затем его воспроизведения. Это сработало безупречно с первой попытки.
Далее они решили продолжить и провести обратную инженерию протокола, чтобы проверить, можно ли применить перебор. Выполнив некоторый логический анализ схемы, им удалось понять, как перебирать всё пространство ключей. Оказалось, что замок можно взломать перебором не более чем за 14,5 часов, или в среднем за 7,25 часов.
Источник: