
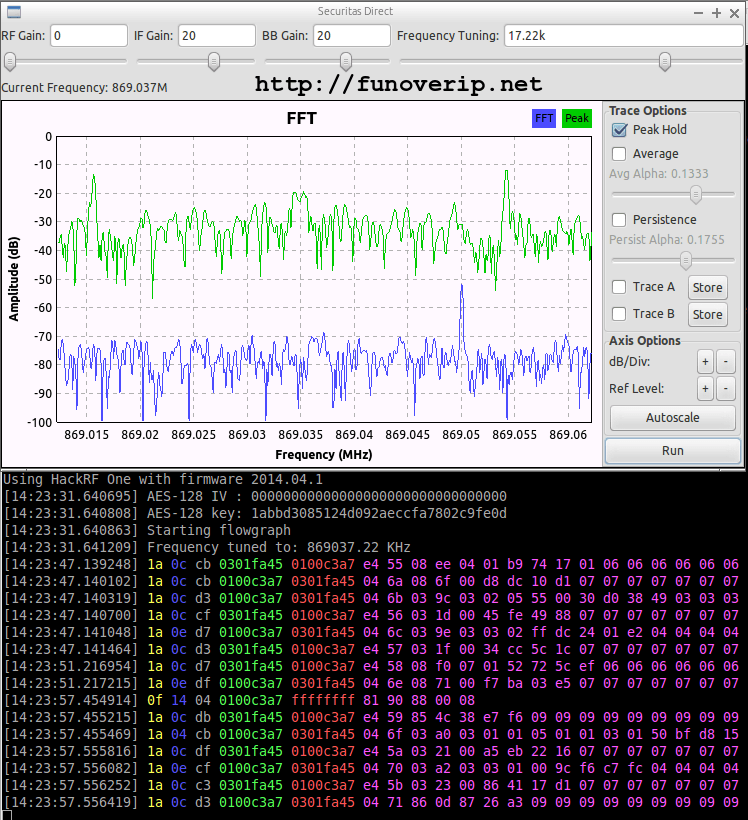
Беспроводные сигнализации состоят из множества устройств, таких как датчики и детекторы, которые общаются с центральным блоком управления через RF сигналы. Блогер “fun over ip” решил понять конструкцию и меры безопасности, применяемые в его беспроводной сигнализации Verisure, путем обратной инженерии системы.
Сначала он взял свой HackRF — программно-определяемое радио и мониторил диапазоны ISM 433 МГц и 868 МГц, пока нажимал кнопки на пульте дистанционного управления сигнализацией. В диапазоне 868 МГц он обнаружил соответствующий сигнал, у которого в RF спектре было два пика, что указывало на то, что это, вероятнее всего, сигнал 2-FSK (частотная сдвиговая модуляция).
Далее он создал программу GNU Radio для демодуляции сигнала 2-FSK в двоичную последовательность. Затем он использовал Audacity для просмотра и анализа двоичной последовательности, раскодировав её в 0 и 1 и определив слово синхронизации (или код доступа). При дальнейшем анализе он также определил скорость передачи символов и количество отсчётов на символ. Собрав всю эту информацию, он смог расширить свою программу GNU Radio, чтобы автоматически обнаруживать и декодировать пакеты, отправляемые различными беспроводными устройствами, подключёнными к системе сигнализации.
Его публикация подробно описывает принятые им шаги и служит отличным пособием по пониманию того, как выполнять обратной инженерии беспроводных протоколов.
Источник:


