
Несколько читателей написали нам, чтобы сообщить о роли SDR-устройств в прошлом сезоне «Mr. Robot». Шоу, доступное на Amazon Prime, рассказывает о «Mr. Robot», молодом инженере по кибербезопасности днем и ночи — мстителе-хакере. В шоу задействованы реальные эксперты по кибербезопасности, поэтому, хотя и приукрашено для драматического эффекта, хаки, показанные в сериале, довольно точны, по крайней мере по сравнению с другими телешоу.
Спойлеры к техническим SDR-хакерам, выполненным в сериале, приведены ниже, но сюжет не раскрывается.
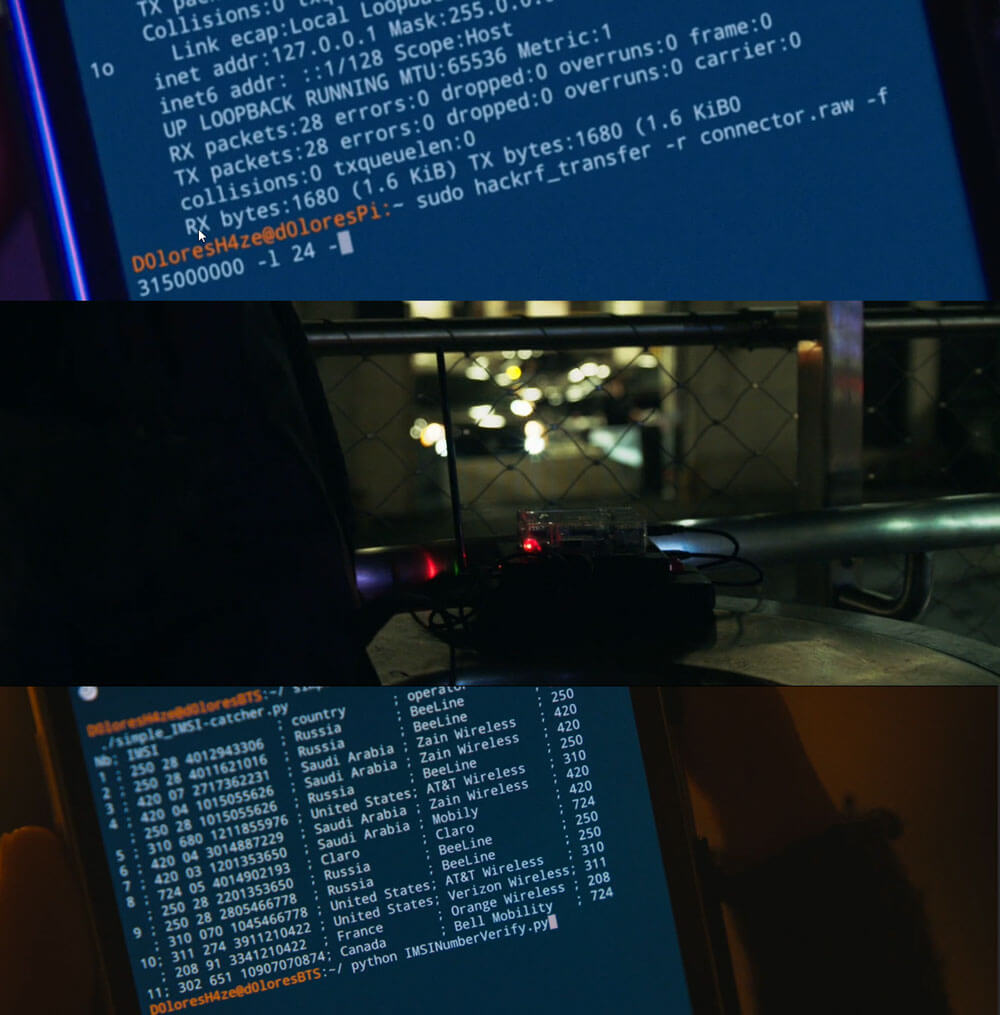
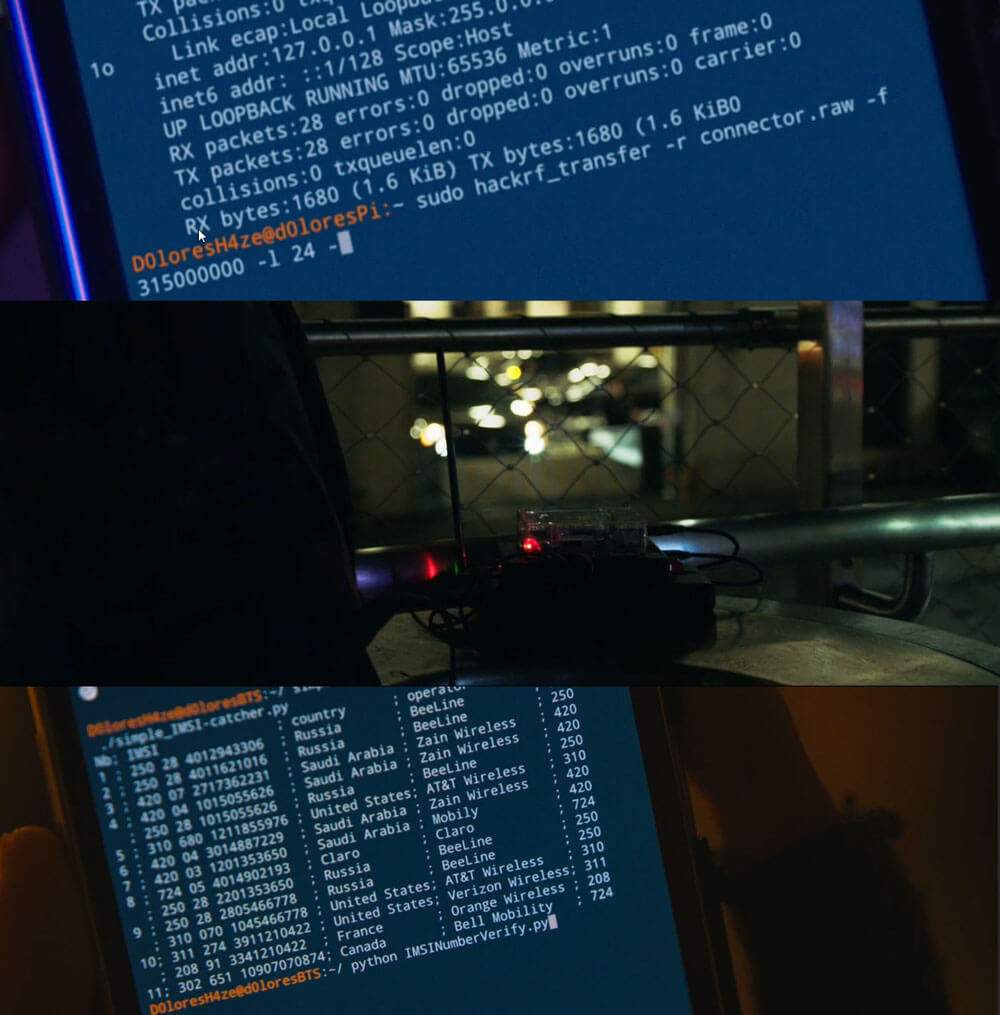
В недавно вышедшем 4-м сезоне 9-й серии персонаж использует смартфон с SSH-соединением для подключения к HackRF, запущенному на Raspberry Pi. HackRF затем используется для глушения брелка пульта гаражной двери, работающего на 315 МГц, что препятствует выходу людей с парковки.
Вскоре её снова можно увидеть с HackRF и Простой IMSI-перехватчик. Предположительно они запускали фальшивую базовую станцию мобильной связи, поскольку используют IMSI-данные, чтобы попытаться определить чей-либо номер телефона, что позволяет взломать их текстовые сообщения. SDR, используемый в фальшивой базовой станции, по всей видимости, был bladeRF.
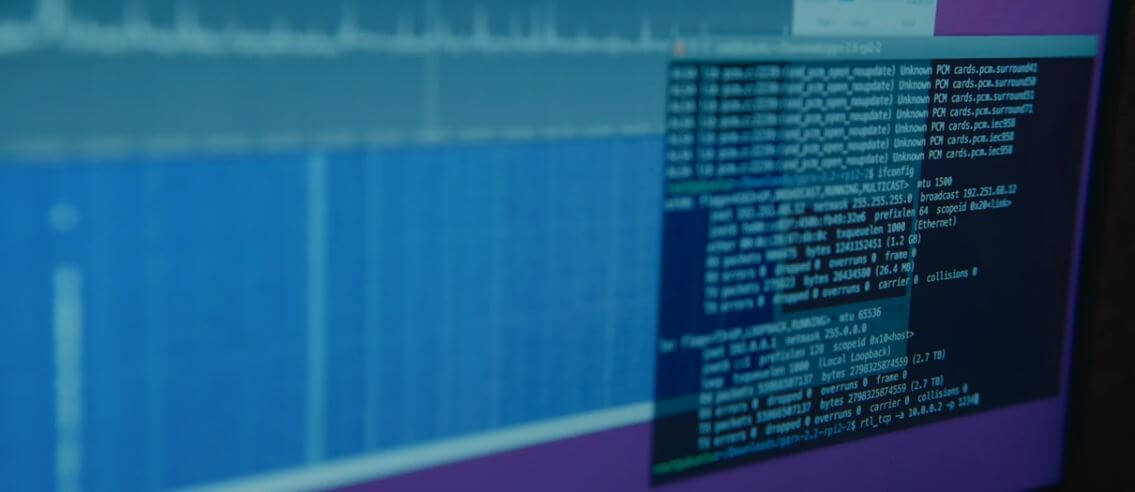
В 4-м эпизоде 4-го сезона на экране можно увидеть GQRX и Audacity, которые используются для мониторинга прослушки через rtl_tcp и донгл E4000 RTL-SDR.
Не пропустили ли мы другие примеры применения SDR в шоу? Или вы видели SDR в использовании в других телешоу? Оставляйте комментарии.
Источник:


