
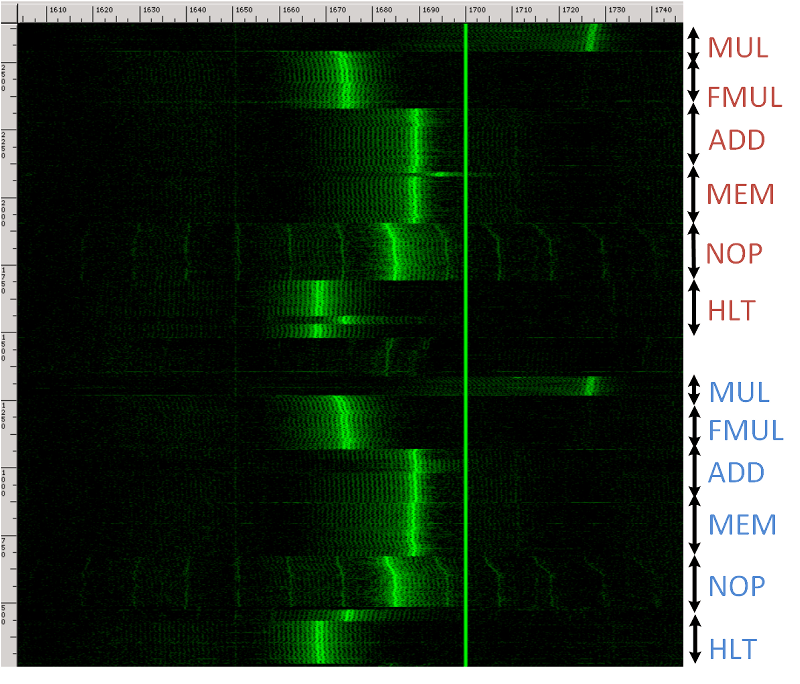
Исследователи Университета Тель-Авива Д. Генкин, Л. Пачманокс, И. Пипман и Э. Тромер в этом году опубликовали статью, в которой подробно описано их исследование по извлечению ключей шифрования из ПК через их непреднамеренные радиочастотные излучения. Они заявляют, что смогли продемонстрировать свою работу, извлекая ключи шифрования из GnuPG на ноутбуках за считанные секунды, используя свои неинвазивные беспроводные методы. GnuPG — это программа, которая позволяет шифровать и подписывать ваши данные.
Они пишут о результатах своей работы:
Используя GnuPG в качестве исследовательского примера, мы можем, на некоторых машинах:
- различать спектральные подписи различных секретных ключей RSA (для подписи или расшифрования), и
- полностью извлекать ключи расшифрования, измеряя электромагнитные излучения ноутбука во время расшифровки выбранного шифртекста.
В их экспериментах они использовали Funcube Dongle Pro+ для измерения непреднамеренных RF-излучений, выходящих из ноутбука на частоте около 1.6–1.75 МГц, но они также упоминают, что недорогой RTL-SDR с upconverter может тоже работать.
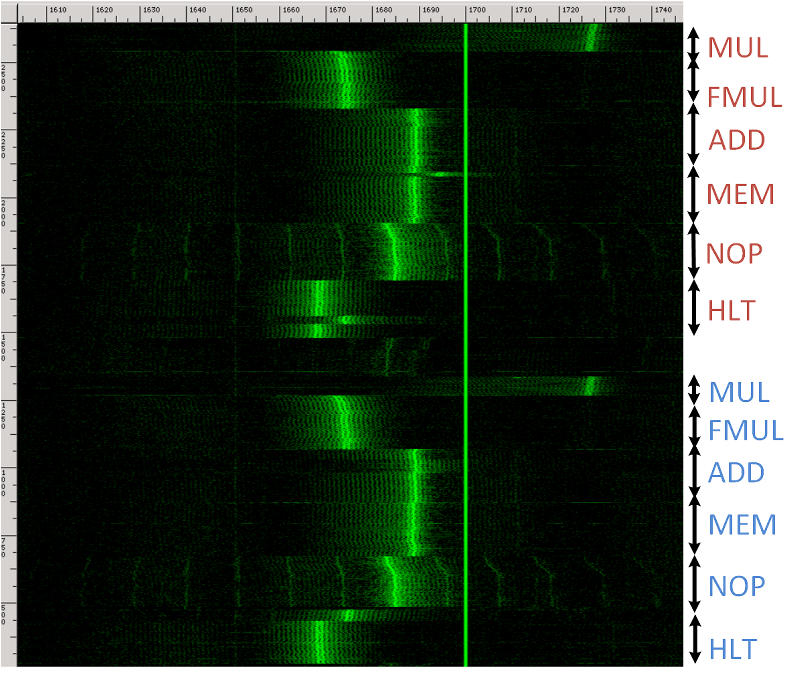
Каждый раз, когда ЦП целевого ПК выполняет новую операцию, выделяемая непреднамеренная частотная подпись изменяется. По этим излучениям они могут использовать уникальную RF-подпись, чтобы определить, какие операции выполняет ЦП, и на основе этого — какие операции выполняет GnuPG при расшифровке данных.
Различные операции ЦП требуют различной мощности. По мере выполнения различных вычислений во время расшифровки создаются разные электрические нагрузки на регулятор, который питает процессор. Регулятор реагирует на эти изменяющиеся нагрузки, непреднамеренно производя электромагнитное излучение, которое распространяется от ноутбука и может быть перехвачено близлежащим наблюдателем. Это излучение содержит информацию об операциях ЦП, используемых в расшифровке, что мы используем в нашей атаке.
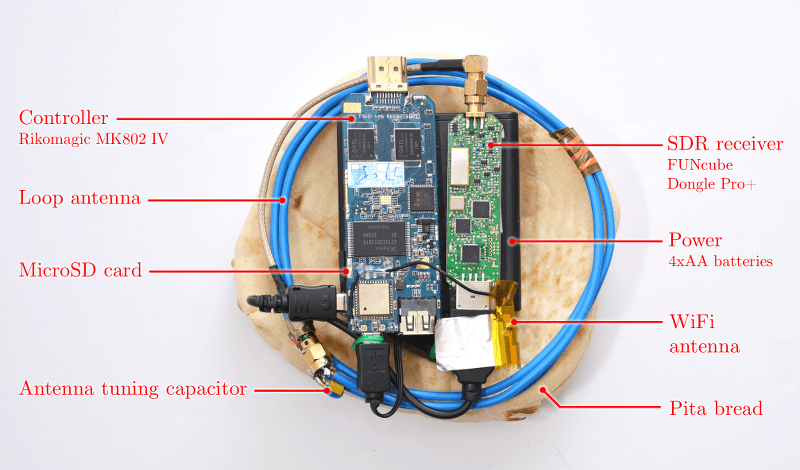
В дополнение к вышесказанному они также смогли создать портативное оборудование для атаки, подключив Funcube Dongle Pro+ к небольшому встроенному Android‑устройству под управлением MK802 IV. Они также демонстрируют, что портативная атака возможна даже с помощью стандартного радиоприемника AM, сигналы которого записываются смартфоном.
Авторы исследования отмечают, что представят свою работу на CHES 2015, конференции в сентябре 2015 года.
Ранее мы также публиковали выступление Мелиссы Эллиот о непреднамеренных RF-излучениях, о слежке за нажатиями клавиш на клавиатуре через непреднамеренные RF-излучения и обнаруженную уязвимость безопасности в некоторых ноутбуках HP, которая привела к непреднамеренной конвертации аудио, уловленного микрофоном, в RF-сигналы.
Источник:


