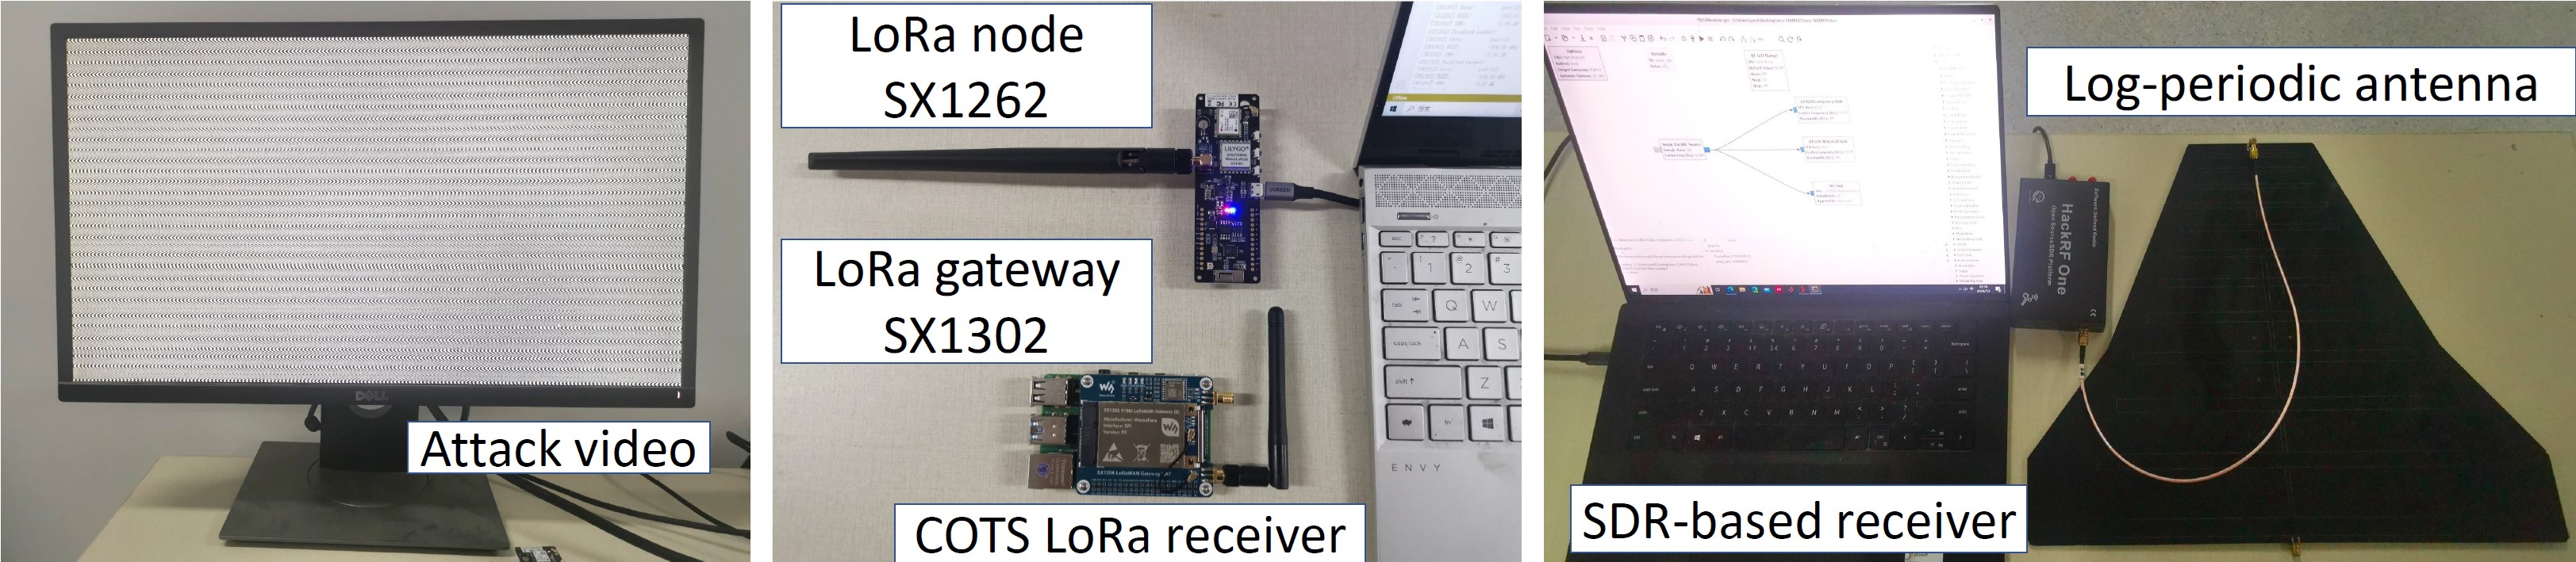
Китайские исследователи недавно в исследовательской работе показали, что можно злоумышленно заставить VGA- или HDMI-кабель излучать пакеты, совместимые с LoRa, просто отображая полноэкранное изображение или видео. Это имеет потенциальные последствия для безопасности, поскольку вредоносная программа может использоваться для утечки конфиденциальной информации по воздуху, полностью обходя любые интернет‑соединения или системы безопасности с воздушным зазором.
В прошлом показывали, что техники TEMPEST можно использовать для шпионажа за мониторами и камерками видеонаблюдения путем анализа непреднамеренных сигналов, которые они излучают. Это исследование поднимает идею ещё на один шаг, определяя, какие именно изображения нужно отображать, чтобы создать пакет LoRa с данными.
В работе исследователи упоминают использование либо готовых устройств LoRa, либо недорогих SDR, таких как HackRF, для приема пакетов. Преимущество метода SDR состоит в том, что он позволяет настраивать частоту и использовать пакеты, похожие на LoRa, что может достичь ещё большего диапазона и более высоких скоростей передачи. Команда показала, что им удалось достигнуть дальности приема до 132 метров и скорости передачи до 180 кбит/с.
Источник: