
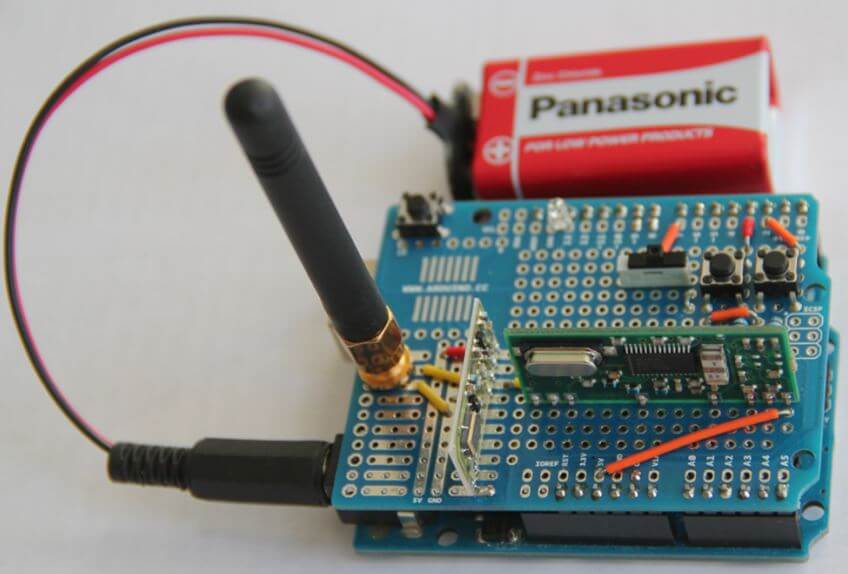
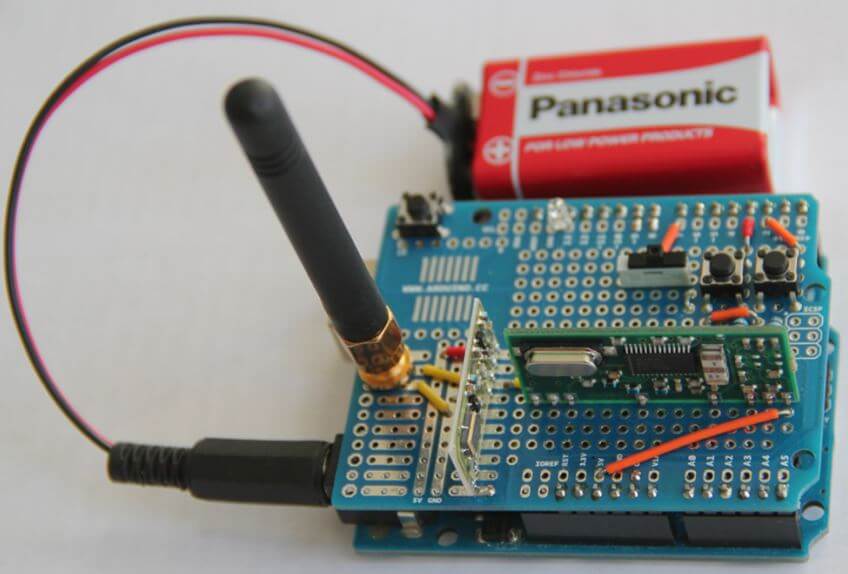
На этой неделе Wired.com опубликовал статью, в которой сообщается, что исследователи из Университета Бирмингема обнаружили две уязвимости, которые можно использовать для разблокировки почти любого автомобиля. Первая уязвимость касается автомобилей группы Volkswagen (VW, Audi, SEAT, Skoda), выпускавшихся с 1995 года. По существу, их исследование показало, что системы бесключевого входа автомобилей группы VW опираются лишь на несколько глобальных мастер-ключей, которые они смогли восстановить путем обратного проектирования нераскрытого компонента, используемого в VW. Затем, прослушивая сигнал беспроводного ключа с помощью RF-модуля или SDR, такого как RTL-SDR или HackRF, они могут восстановить используемые криптографические алгоритмы и затем, используя глобальный ключ, клонировать сигнал беспроводного ключа, после чего его можно повторно передать с помощью простого Arduino.
Во вторых выводах исследования авторы пишут, что им удалось взломать Hitag2 систему с кодом с изменяющимся кодом, которая используется во многих автомобилях, таких как Alfa Romeo, Chevrolet, Citroen, Dacia, Fiat, Ford, Lancia, Mitsubishi, Nissan, Opel, Peugeot и Renault. Снова взлом осуществляется путём перехвата нескольких сигналов беспроводного ключа с изменяющимся кодом с помощью SDR или другого устройства. Как только сигналы перехвачены, по сообщениям, простой ноутбук может взломать шифрование в течение одной минуты.
Ниже приведены некоторые интересные выдержки из выводов статьи:
Результаты этой статьи показывают, что крупные производители использовали небезопасные схемы на протяжении более 20 лет. Из-за широкого применения анализируемых систем наши выводы имеют мировое влияние. Владельцам затронутых автомобилей следует помнить, что разблокировка дверей их автомобиля проще, чем обычно полагают сегодня. И для VW Group, и для систем Hitag2 с кодами, которые изменяются, возможно клонировать оригинальный дистанционный пульт и получить несанкционированный доступ к автомобилю после перехвата одного или нескольких кодов, соответственно. Необходимое оборудование для приема и передачи кодов с изменяемым кодом, например SDR-устройства вроде USRP или HackRF, и готовые RF-модули вроде TI Chronos, широко доступны по низкой цене.
Успешная атака на RKE и противоугонную систему также позволит или облегчит другие преступления:
– кража самого автомобиля путём обхода иммобилайзера или программирования нового ключа в автомобиль через порт OBD с помощью подходящего инструмента
– компрометация бортового компьютера современного автомобиля, что может даже повлиять на личную безопасность, например, отключив тормоза во время включения системы стирания данных на повороте
– незаметно помещать предмет или человека внутрь автомобиля. После этого автомобиль может быть снова заперт.
– нападение на дороге, угрожающее личной безопасности водителя и пассажиров, если они (неправильно) полагают, что автомобиль надежно заперт
Обратите внимание, что благодаря большому диапазону систем RKE технически возможно прослушивание сигналов всех автомобилей на парковке или у автодилера, разместив там устройство для слежения на ночь. Затем злоумышленник мог бы открыть все уязвимые автомобили. Практические эксперименты показывают, что диапазоны приема могут быть существенно увеличены: авторы [18] сообщают об анализе сигнала RFID-системы 433 МГц, технология сопоставима с RKE, на расстоянии до 1 км с использованием недорогого оборудования.
Эти выводы были представлены на конференции Usenix Advanced Computing Systems Association, состоявшейся 10-12 августа 2016 года в Остине, Техас. Белая книга носит название “Lock It and Still Lose It—On the (In)Security of Automotive Remote Keyless Entry Systems” и её можно скачать здесь. Конечно, они не публиковали реальные мастер-ключи VW в своей работе и заблаговременно уведомили VW и NXP, производящих чипы Hitag2, отмечая, что Hitag2 фактически был взломан ещё за несколько лет до этого.
Еще в феврале мы показали, как Smay Kamkar смог обойти код с изменяемым кодом с помощью своего устройства RollJam, однако выводы этих исследователей отличаются тем, что они действительно способны генерировать новые кодовые сигналы, так что простой Arduino с передатчиком может выступать в роли второго беспроводного пульта.
Источник:


