
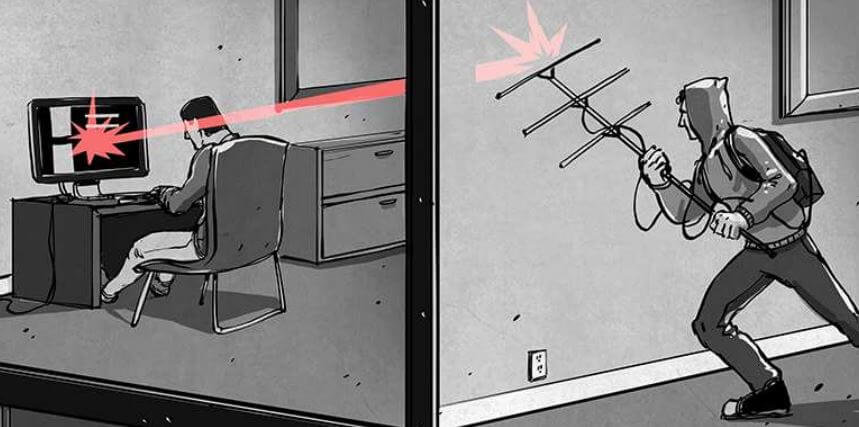
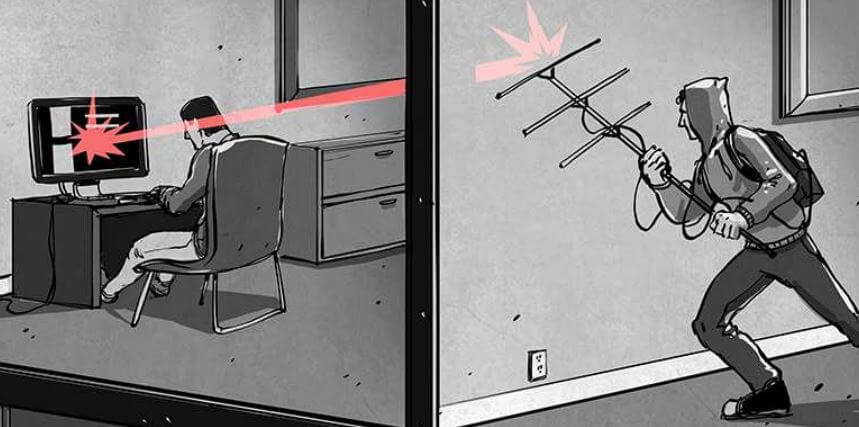
Все электронные устройства испускают своего рода непреднамеренные RF-сигналы, которые могут приниматься перехватывающим радиоприёмником. Эти непреднамеренные сигналы иногда называют TEMPEST, по названию спецификации NSA и НАТО, которая направлена на обеспечение того, чтобы электронные устройства, содержащие конфиденциальную информацию, не могли быть прослушаны через непреднамеренные радиоизлучения, звуки или вибрации. TEMPEST также может означать противоположное — шпионаж за незащищёнными электронными устройствами такими же средствами.
Недавно команда Fox-IT, специалист по кибербезопасности, выпустила документ, демонстрирующий, как RTL-SDR может быть использован в качестве устройства TEMPEST-атаки для помощи в восстановлении ключей шифрования AES-256 на расстоянии, путём использования непреднамеренных RF-излучений. AES — это стандарт шифрования, который широко применяется в вычислениях с протоколами вроде HTTPS (например, в онлайн-банкинге) и для защиты WiFi-сетей.
В своих экспериментах они настроили реализацию AES на FPGA, и использовали простую петлевую антенну и RTL-SDR для измерения и регистрации RF-излучений. Затем, выполнив анализ записанного сигнала, они смогли довольно легко извлечь ключ шифрования AES, тем самым подорвав шифрование.
Дальнейшие испытания в анэхогической камере показали, что с дисконной антенной они смогли восстановить ключи на расстоянии до одного метра. Направленная антенна, вероятно, могла бы достигнуть ещё больших дистанций.
Ранее мы видели аналогичную атаку с использованием Funcube dongle, который является SDR, похожим на RTL-SDR. В той атаке они смогли удалённо восстановить ключи шифрования на ноутбуке с запущенным GnuPC. Также, отчасти связан проект EM Sense от Disney, который использует RTL-SDR для идентификации электронных устройств по их RF-излучениям.
[Также замечено на Hackaday]
Источник:


