На конференции Def Con в этом году спикер Сэми Камкар рассказал, как он создал устройство за 32 доллара под названием «RollJam», которое способно бесконтактно взламывать автомобили и гаражи, обходя защиту с вращающимся кодом, предлагаемую беспроводными ключами доступа. Def Con — очень популярная ежегодная конференция, посвящённая компьютерной безопасности.
Вращающийся код повышает безопасность беспроводной связи путём использования синхронизированного псевдослучайного генератора чисел (PRNG) на автомобиле и ключе. Когда нажимается кнопка ключа, передается текущий код, и если код совпадает с тем, что ожидает автомобиль, дверь открывается. Значение семени PRNG в машине и ключе затем увеличивается. Это предотвращает повторные атаки.
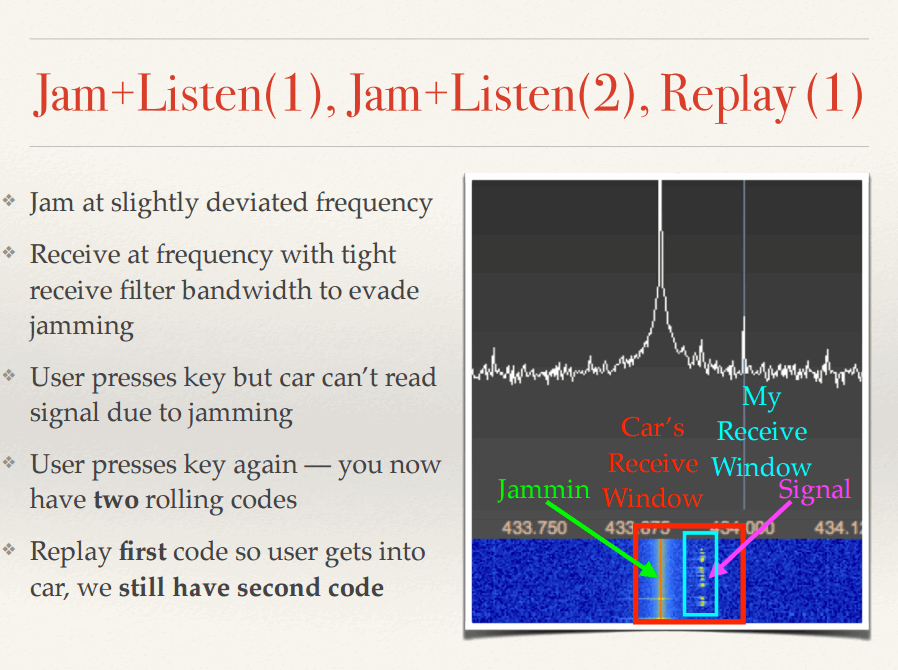
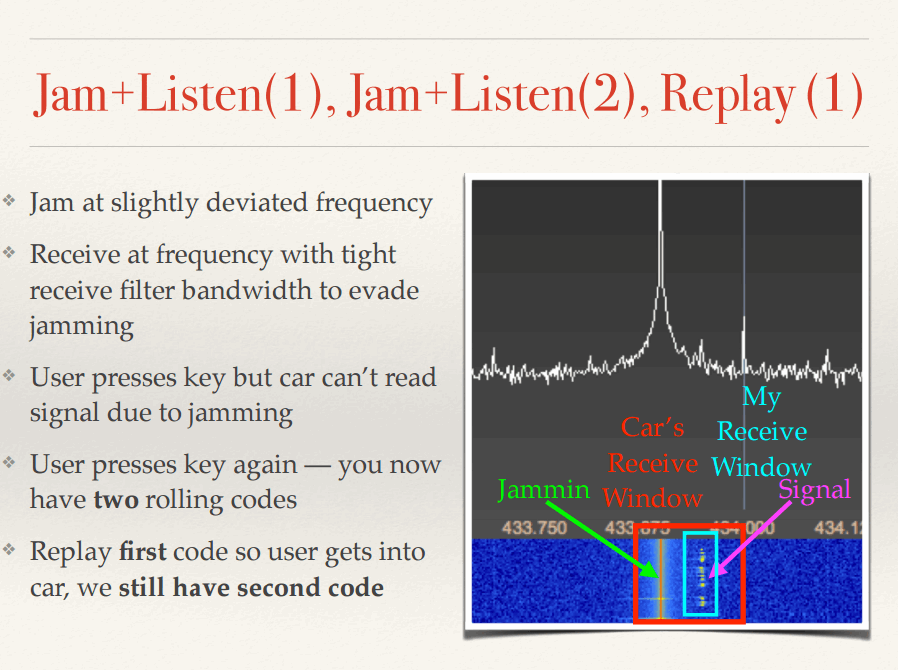
Аппарат RollJam в настоящее время состоит из микроконтроллера Teensy 3.1 и двух RF-трансиверных модулей CC1101 на частоте 433 МГц. Он работает, записывая сигнал беспроводного ключа, но в то же время глушит его, чтобы автомобиль не получил сигнал. Когда ключ нажимается во второй раз, сигнал сначала глушится и заново записывается, но затем первый код повторно воспроизводится устройством RollJam. Теперь у вас есть неиспользованный код, сохранённый в RollJam, который можно использовать для открытия автомобиля. Сэми демонстрирует, как это работает с использованием SDR и графика водопада на следующем слайде.
Полный набор презентационных слайдов Сэми Камкар можно скачать по адресу samy.pl/defcon2015. Также несколько крупных публикаций, включая networkworld.co, Wired.com и forbes.com, освещали эту историю в более длинных и подробных статьях, которые могут заинтересовать читателей.
Источник: