Исследователь кибербезопасности Seekintoo, Дэйтон Пидхирни, изучал недостатки безопасности беспроводных IoT (Интернет вещей), основанных на сигнализациях, и выявил шесть уязвимостей, которые можно использовать для обхода или отключения сигнализации. Пять из них нацелены на RF-часть IoT-устройства, а одна — через традиционную IP-сеть.
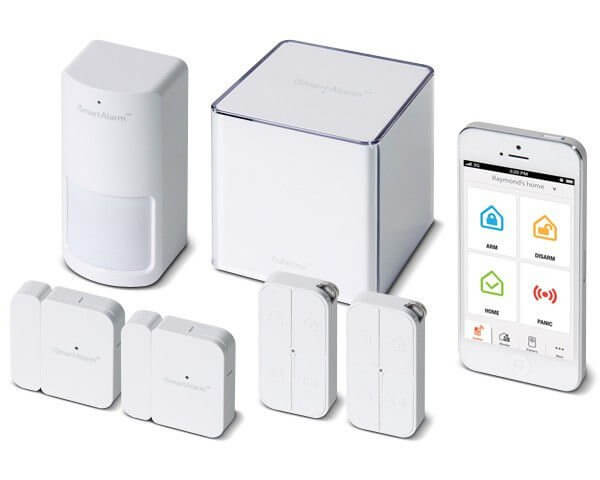
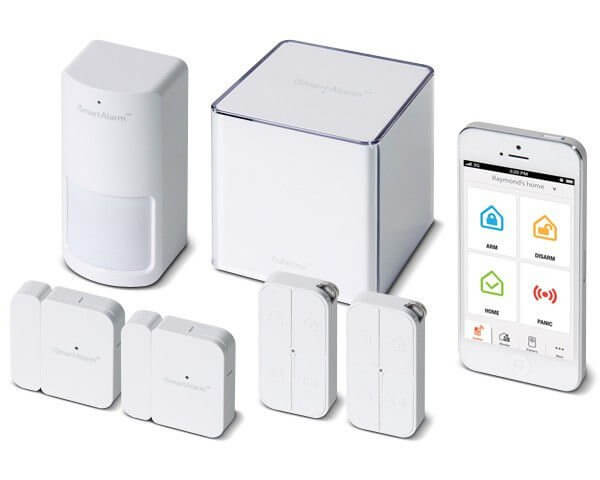
В своем посте он в частности атакует iSmartAlarm (ISM). Это IoT-система домашней сигнализации, которая поставляется с несколькими датчиками и может управляться через приложение на вашем смартфоне. Устройство использует RF SoC CC1110 от Texas Instruments, который реализует протокол низкоэнергетной радиосети SimpliciTI. Дэйтон отмечает, что большинство атак не привязаны к одному производителю и могут применяться к другим устройствам IoT.
Используя разнообразное оборудование, включая логический анализатор, Yardstick One, GoodFET, RFCat, USRP B210 — программно-определяемое радио, и несколько программных инструментов, включая GNU Radio, GQRX, Baudline, Audacity, Дэйтон смог атаковать сигнализацию следующим образом:
- Атака методом подбора по исходным адресам устройств сигнализации.
- Удалённое клонирование аутентифицированных устройств, используемых для взаимодействия с функциями безопасности сигнализации.
- Расшифровка радиокоммуникаций аутентифицированных устройств, позволяющая удалённым злоумышленникам формировать пакеты, используемые для отправки произвольных команд в систему сигнализации.
- RF-помехи.
- Атака повторного воспроизведения с помощью вспомогательных средств.
Статья подробно объясняет методы, которые он использовал, чтобы выполнить обратную инженерию устройства, и представляет собой отличный учебник для тех, кто хочет заняться исследованием безопасности беспроводных IoT.
Источник: