Недавно исследовательская команда по RF в Trend Micro выпустила очень подробный иллюстрированный доклад, техническую статью и несколько видеоматериалов, демонстрирующих, как им удалось взять под контроль строительные краны, экскаваторы, скрэперы и другие крупные промышленные машины с помощью простого bladeRF программно-определяемого радиоустройства. Trend Micro — известная компания в области информационной безопасности, которая в основном известна своими антивирусными продуктами.
Trend пишет, что главная проблема заключается в том, что эти крупные промышленные машины, как правило, полагаются на проприетарные RF-протоколы, вместо использования современных стандартных защищённых протоколов. Оказывается, многие проприетарные RF-команды, используемые для управления этими машинами, практически не имеют защиты.
Статья в Forbes, посвящённая этим исследованиям, пишет:
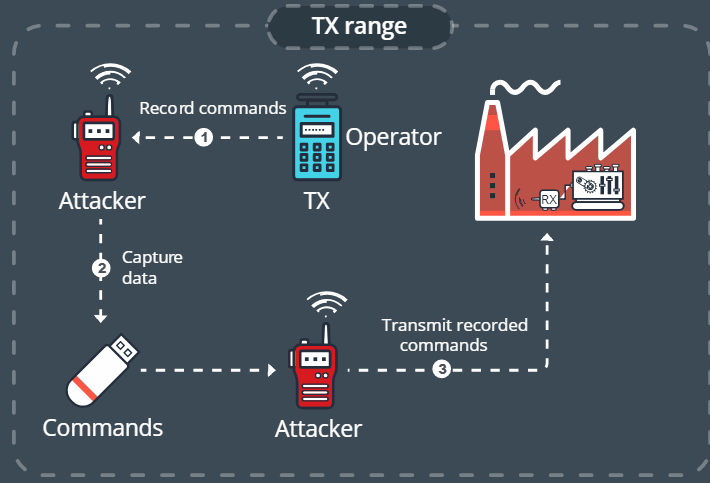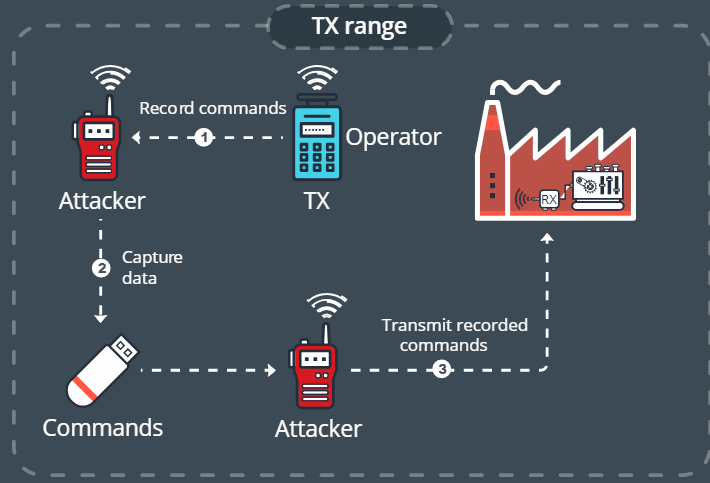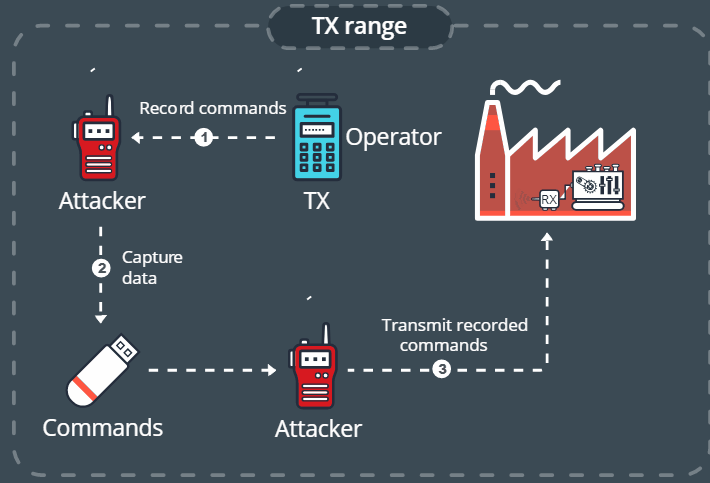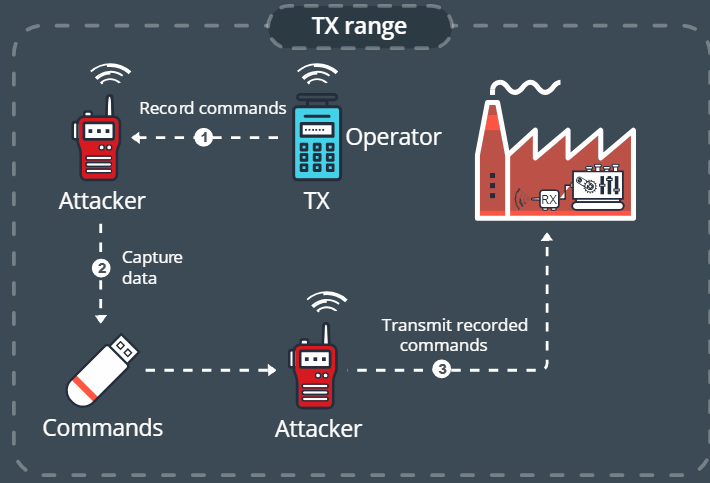
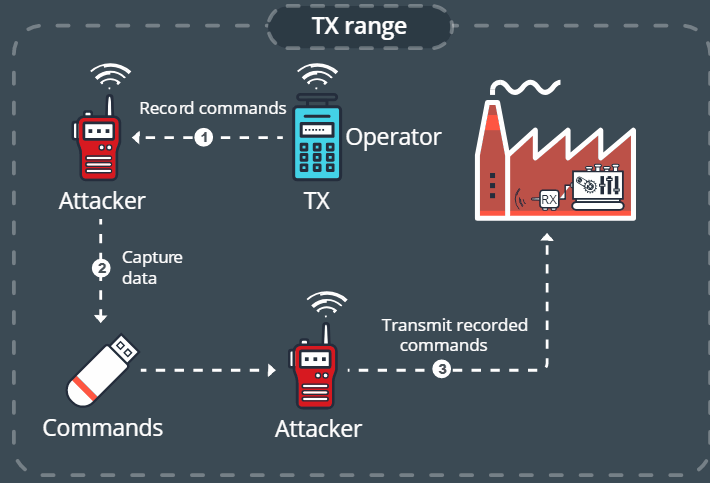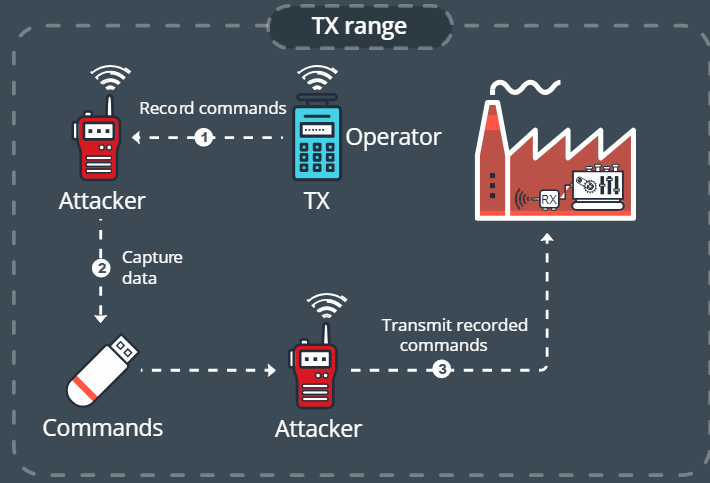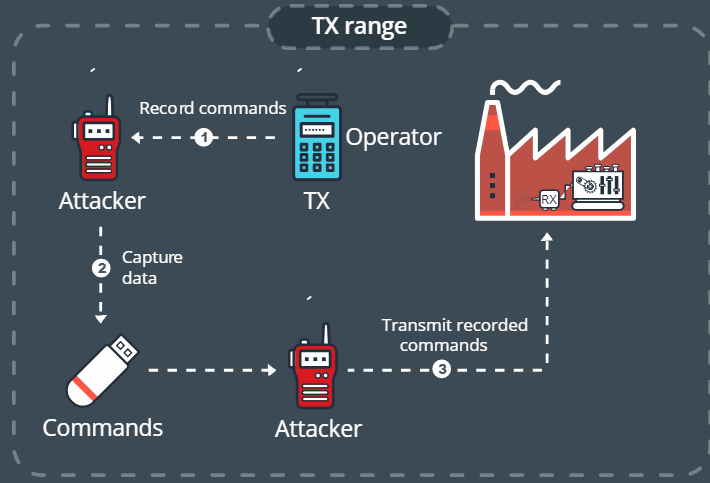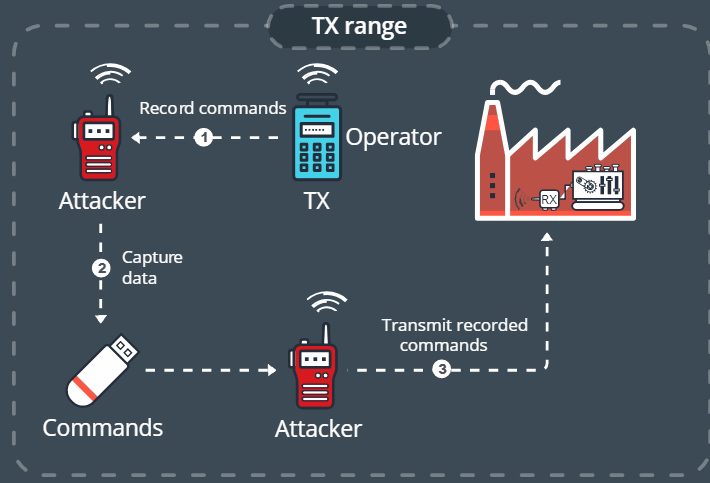
Пять различных видов атак тестировались. Среди них: повторная атака, инъекция команд, злоупотребление E-stop, злоумышленная повторная привязка и злоумышленная перепрограммировка. Атака повторной передачи заключается в том, что злоумышленники просто записывают команды и отправляют их заново по своему усмотрению. Инъекция команд означает перехват и изменение команды злоумышленником. Злоупотребление E-stop приводит к аварийной остановке, в то время как злоумышленная повторная привязка видит клонированный контроллер, который берет на себя функции законного. А злонамеренная перепрограммировка создаёт постоянную уязвимость в сердце контроллера, чтобы им всегда можно было манипулировать.
Первые четыре типа атак были настолько прямолинейны, что их можно было осуществлять в течение нескольких минут на строительной площадке и за минимальные затраты. Хакерам требуются только ПК, (бесплатный) код и RF-оборудование стоимостью от $100 до $500. Чтобы учесть некоторые особенности оборудования на стройплощадке, они разработали собственное нестандартное оборудование и программное обеспечение для упрощения атак, которое называли RFQuack.
Будучи ответственной компанией по кибербезопасности, Trend Micro уже уведомила производителей об этих уязвимостях, а государственные предупреждения (1, 2) и патчи были выпущены за последний год. Однако статья Forbes утверждает, что некоторые уязвимости до сих пор не исправлены. Интересно, что в статье Forbes говорится, что для некоторых поставщиков простая идея патчить их систему была для них совершенно новой, причём версия прошивки некоторых контроллеров всё ещё показывала 0.00A.
Видео, на которых команда берет под контроль модель крана, реальный кран и экскаватор, приведены ниже. В видео показано, как они используют bladeRF 2.0 SDRs, которые являются относительно недорогими передатчиками/приёмниками, способными к программно-определяемому радио. Также рекомендуется ознакомиться с веб-статьёй Trend, которая очень наглядно иллюстрирует несколько различных векторов RF-атак, которые могут применяться к ряду различных RF-устройств.
Ранее мы также публиковали статьи о подобных серьёзных RF-атаках на инфраструктуру и машины, которые показывают уязвимости и пренебрежение к беспроводной безопасности, присутствующее в повседневных системах. Это включает уязвимости, такие как взятие под контроль городских сирен оповещения о бедствиях, GPS-спуфинг из автомобильной навигационной системы, взлом беспроводных дверных систем на автомобилях, и раскрытие нарушений приватности пейджеров.
Источник: