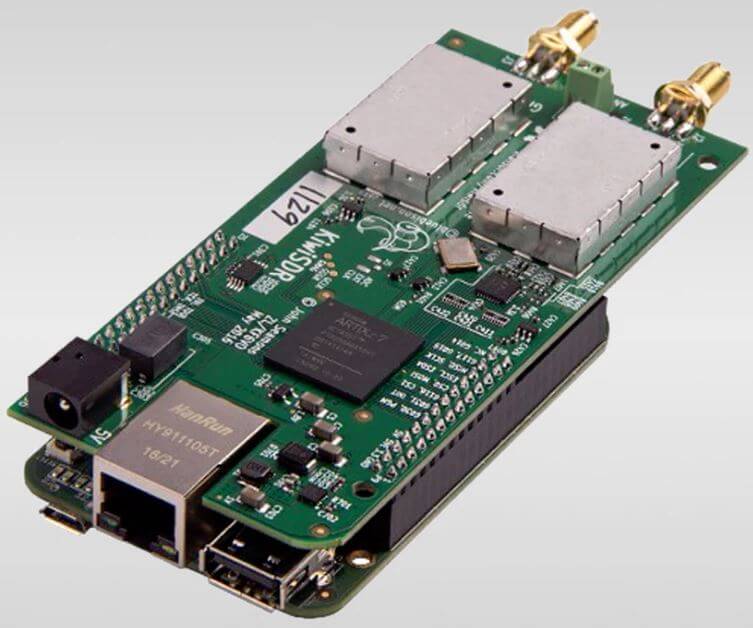
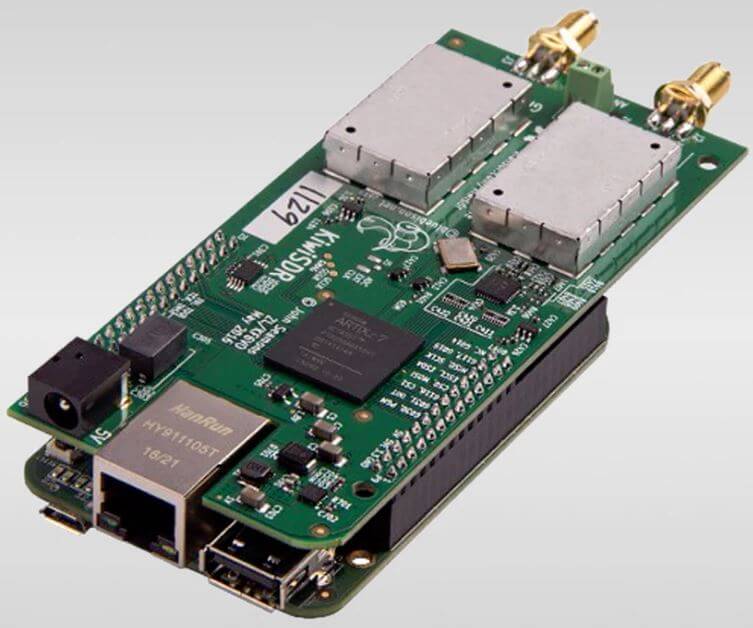
С момента анонса в начале 2016 года мы много раз публиковали о KiwiSDR, 14-битный широкополосный RX-only HF SDR, созданный Джоном Сеймонс (ZL/KF6VO). У KiwiSDR пропускная способность до 32 МГц, поэтому он может принимать весь диапазон 10 кГц – 30 МГц VLF/LF/MW/HF сразу.
По сравнению с большинством других SDR KiwiSDR немного отличается тем, что он разработан как публичный веб-основанный SDR, что означает, что владельцы KiwiSDR могут по желанию делиться своим KiwiSDR онлайн с любым желающим подключиться. Публичная функциональность позволяет реализовать некоторые интересные распределённые приложения, такие как определение направления по TDoA, которое позволяет пользователям определить местоположение неизвестных HF-передач, таких как станции с цифрами.
Чтобы реализовать эту онлайн-возможность, KiwiSDR запускает на одноплатном компьютере Beaglebone пользовательское ПО с открытым исходным кодом, которое подключается к вашей домашней сети. В последнее время звучали озабоченности по поводу уязвимости в ПО, которая могла бы позволить хакерам получить доступ к KiwiSDR. Уязвимость проистекает из того, что у KiwiSDR есть ‘бэкдор’ удаленный админ-доступ, который позволяет создателю KiwiSDR входить в устройство и выполнять диагностику или вносить изменения в конфигурацию, если это требуется. Этот бэкдор был общедоступен на форумах KiwiSDR с 2017 года, хотя не рекламировался и явного согласия на активизацию и использование не требовалось.
Интересный пост на форумах KiwiSDR. Похоже, тут намекают, что автор KiwiSDR имеет удалённый доступ ко всем KiwiSDR? Пост с тех пор был изменён, чтобы удалить последний абзац и ветка заблокирована :-/ https://t.co/cAi5dS7J49 pic.twitter.com/elqSsaUJ65
— Mark Jessop (@vk5qi)
Цель бэкдора, конечно же, не в злонамеренности, а скорее в том, чтобы обеспечить простой способ помочь создателю помогать клиентам с проблемами настройки. Однако, как отмечает владелец KiwiSDR Марк Джессоп, …, отправка главного пароля администратора в открытом виде. И как владелец KiwiSDR и исследователь кибербезопасности @xssfox демонстрирует, …, эти уязвимости могут позволить злоумышленнику захватить Beaglebone, установить любое ПО и, возможно, проникнуть на другие устройства в сети. Другая подсказка утверждает, что хэши паролей поддаются взлому, что позволяет легко раскрыть главный пароль администратора.
Короткое видео, показывающее, как работает бэкдор на KiwiSDR.
Я также протестировал, что touch /root/kiwi.config/opt.no_console смягчает проблему
Спасибо за помощь в тестировании 🙂 pic.twitter.com/0xKD1NfvwL
— xssfox (@xssfox)
Создатель Джон Сеймонс уже выпустил патч для отключения доступа администратора, и на момент публикации этой статьи 540 из 600 публичных KiwiSDR уже автоматически обновлены. Владельцам клонов KiwiSDR следует искать обновления у клона.
Очевидно, что KiwiSDR — это страсть проекта Джона, который посвятил много времени и сил постоянному совершенствованию технической RF инженерии устройства и программного обеспечения. Однако мы живём в эпоху, когда вредоносный взлом устройств становится всё чаще, поэтому каждому, кто выпускает продукты и ПО, подключаемые к Интернету, следует помнить о своей ответственности также уделять время обеспечению безопасности.
Джон заранее связался с нами и отметил, что в настоящее время он не может публично комментировать эту тему из-за юридических консультаций.
Источник: