По данным исследователей Международной ассоциации криптологических исследований можно перехватывать данные пользователей мобильной связи диапазона 3G–5G с использованием поддельной базовой станции, созданной SDR. Уже давно известно, что безопасность 2G мобильной связи взломана, но безопасность 3G–5G оставалась защищённой. Однако исследователи теперь установили, что нехватка случайности и использование операций XOR, применяемых в криптографическом алгоритме аутентификации и согласования ключей (AKA) в последовательной нумерации (SQN), позволяют обойти шифрование.
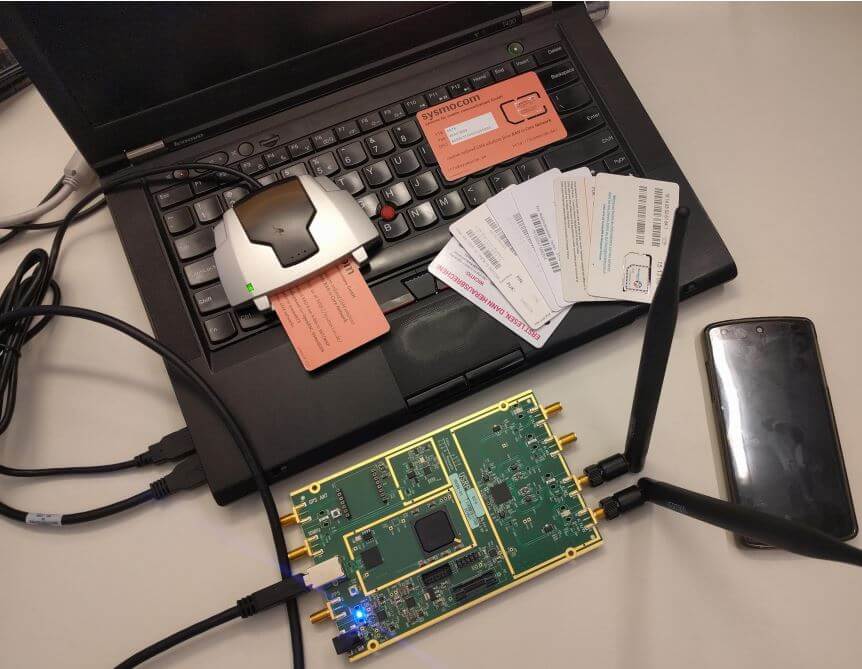
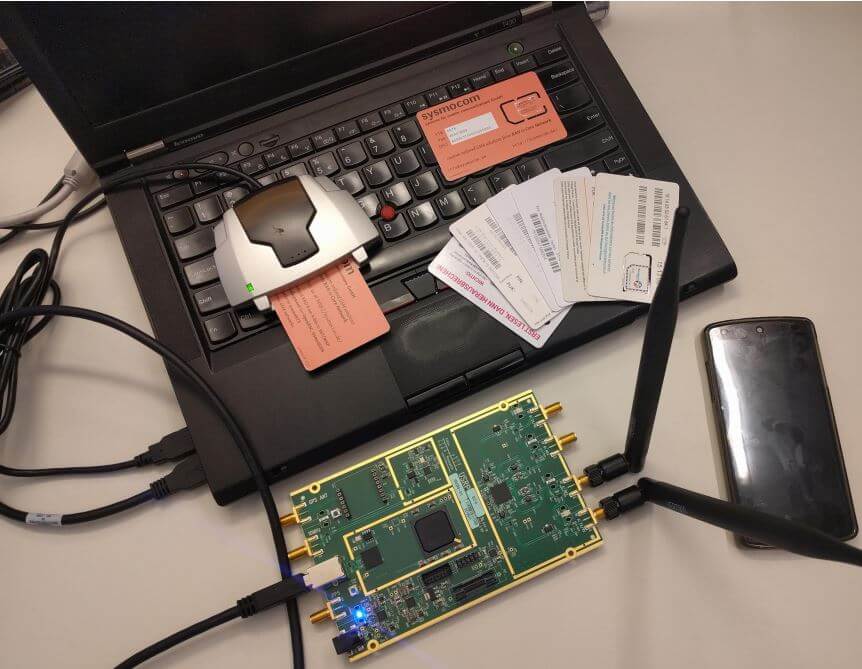
В их исследованиях они использовали SDR USRP B210, стоимостью около US$1300, но возможно, что более дешёвые SDR, такие как LimeSDR за US$299, тоже могли бы быть использованы. В ходе их тестирования они использовали ноутбук, но отмечают, что недорогой Raspberry Pi может заменить его.
Theeregister.co.uk пишет:
“Мы показываем, что частичное изучение SQN приводит к новому классу атак на конфиденциальность,” — написали исследователи, и, хотя злоумышленник должен начать с поддельной базовой станции, атака может продолжаться “даже когда абоненты уходят за пределы зоны атаки.”
Хотя атака ограничена мониторингом активности абонентов — количество вызовов, SMS, местоположения и т. п. — а не прослушиванием содержания звонков, исследователи считают её хуже прошлых AKA проблем типа StingRay, потому что они эффективны только тогда, когда пользователь находится в пределах досягаемости поддельной базовой станции.
Полная статья доступна здесь в формате PDF.
Источник: